Web güvenlik duvarı (WAF) ve sunucu koruması
Webmail, SOAP, ActiveSync ve yönetim isteklerini posta sunucusuna ulaşmadan keser; sıfır gün açıkları için yama gelene kadar "sanal yama" uygular, şüpheli kaynakları engeller ve sunucu dosya bütünlüğünü izlersiniz.
Global yöneticiYönetici konsolu › Araçlar ve Geçiş › Profelis WAF
Genel bakış
- Sol ağaçta Araçlar ve Geçiş › Profelis WAF'a tıklayın. Üstte katman rozetleri (Proxy, Filtre, Guard, Fail2Ban) yeşil veya kırmızı görünür. Fail2Ban rozeti servisin çalışıp çalışmadığını gösterir.
- Genel bakış sekmesi son 24 saatin engellenen, hız sınırlanan, şüpheli ve izin verilen isteklerini, en çok engellenen adresleri ve tetiklenen kuralları gösterir.
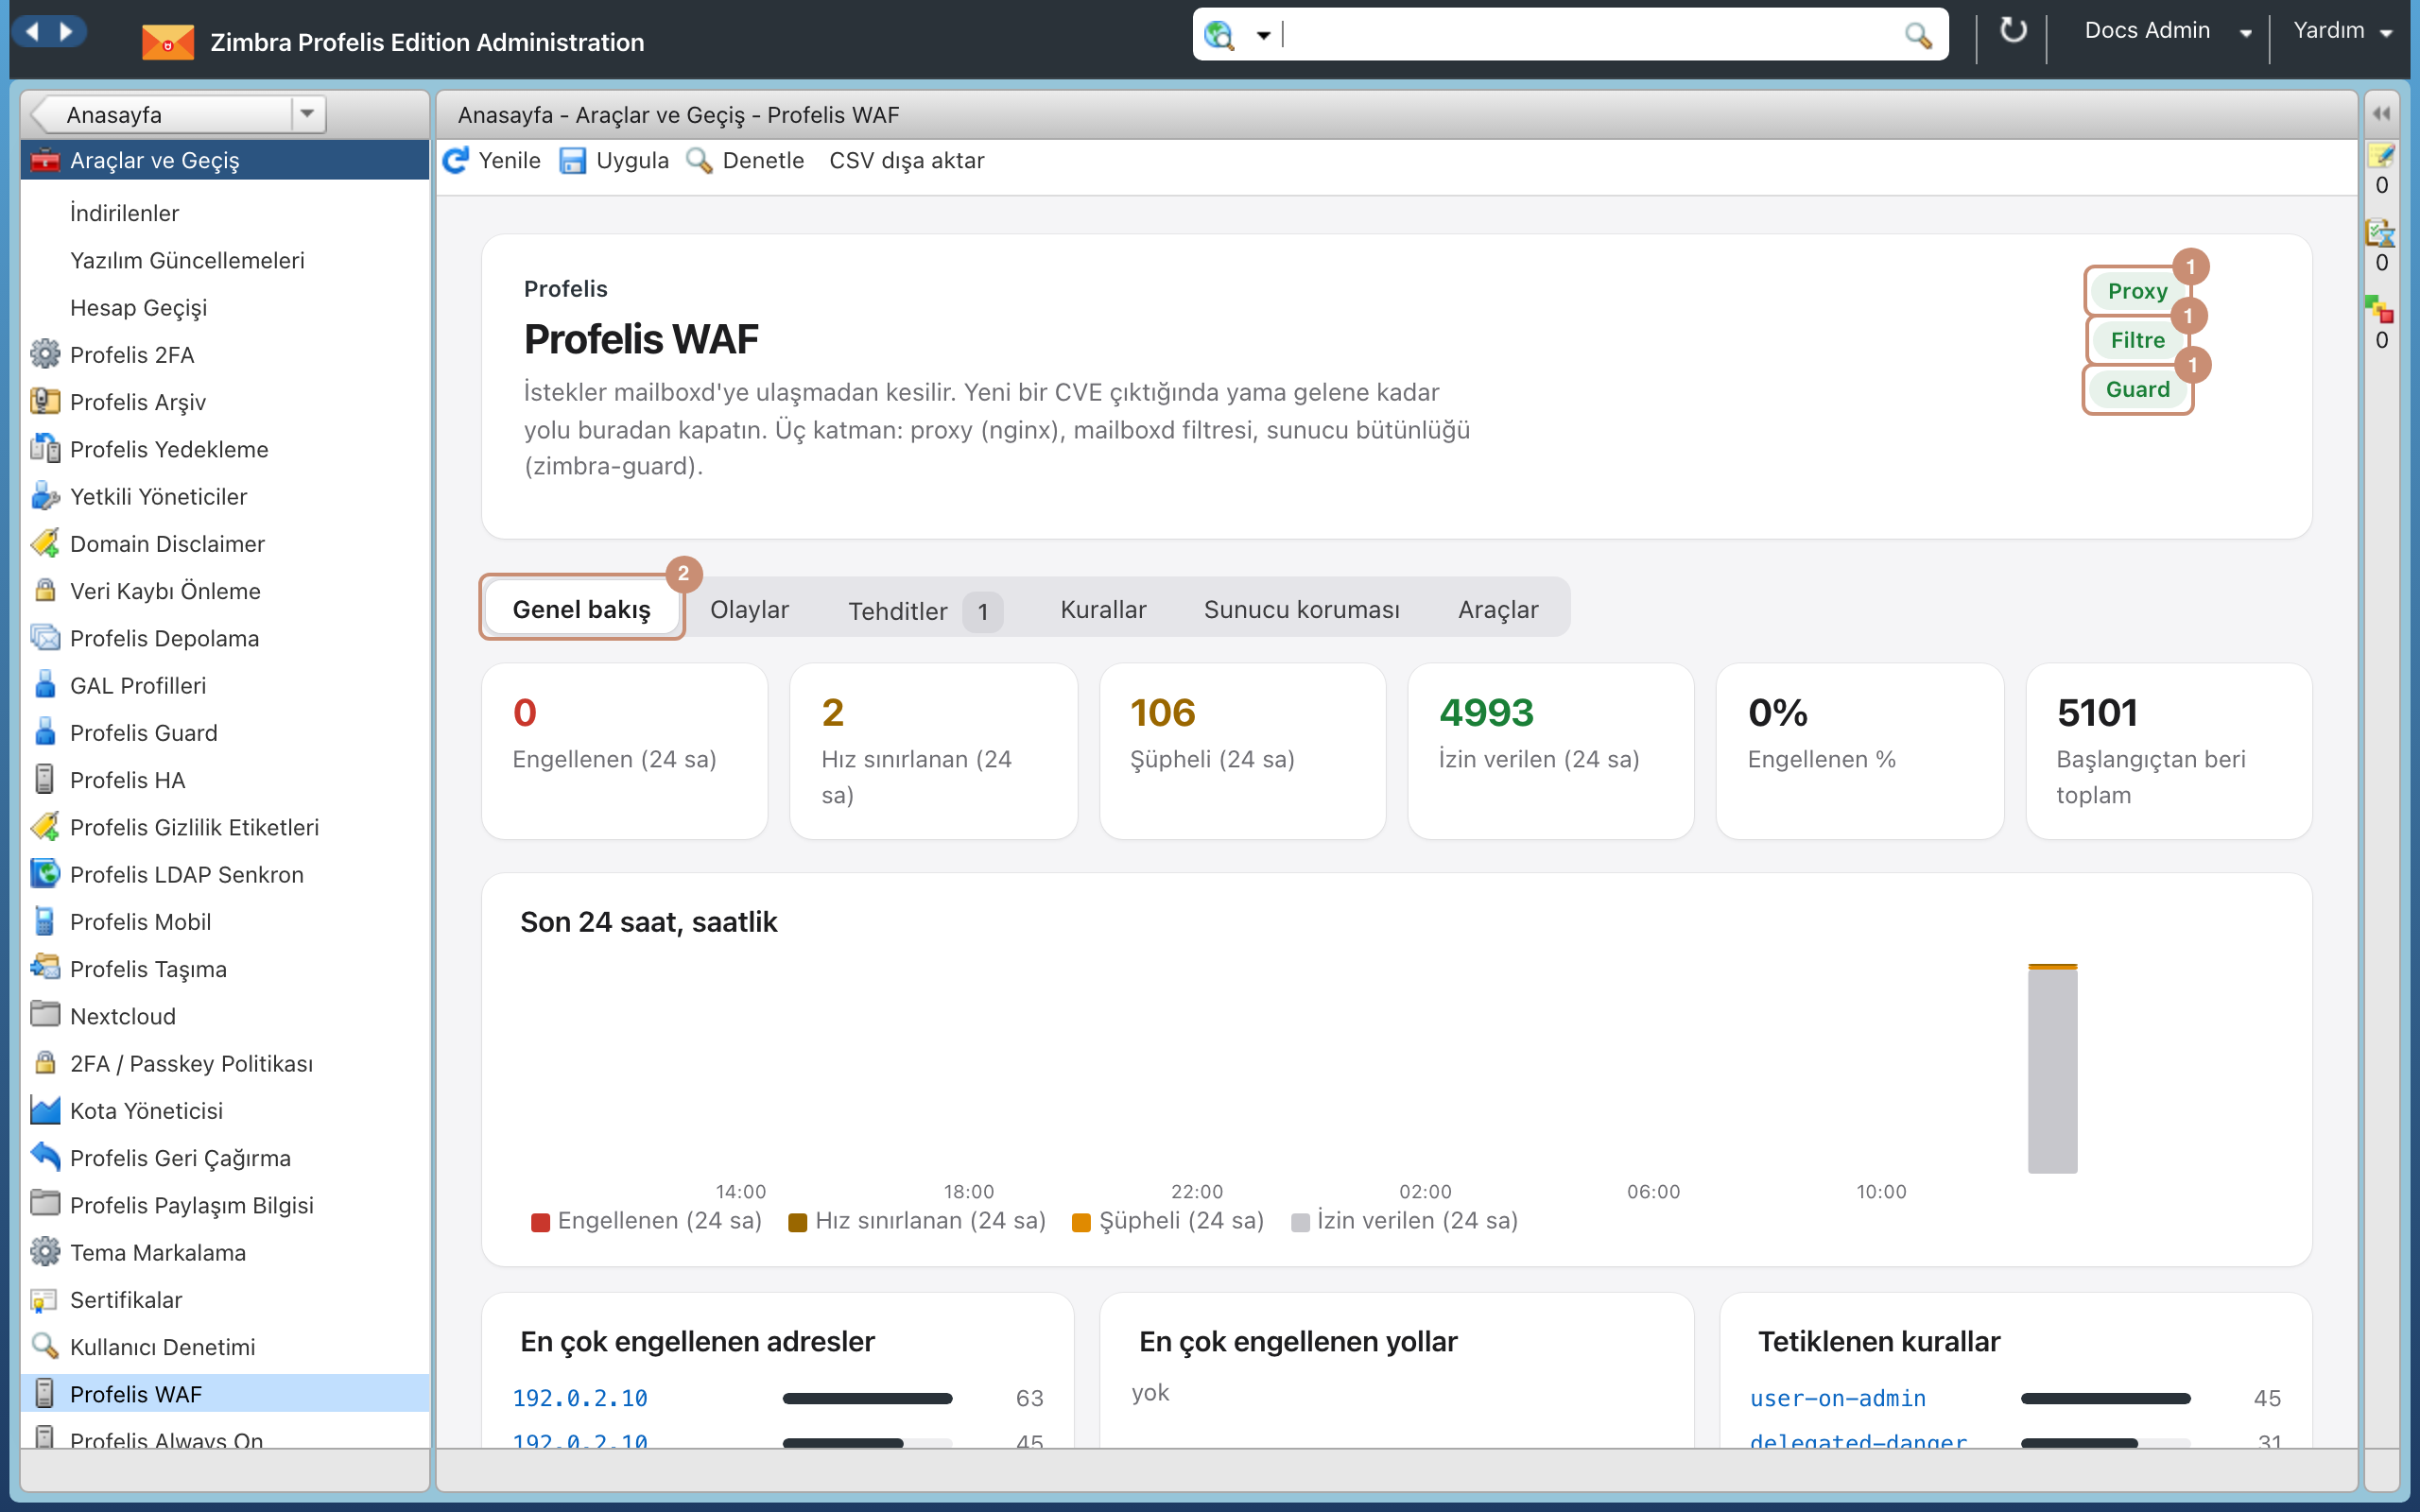
Yeni bir açık için sanal yama
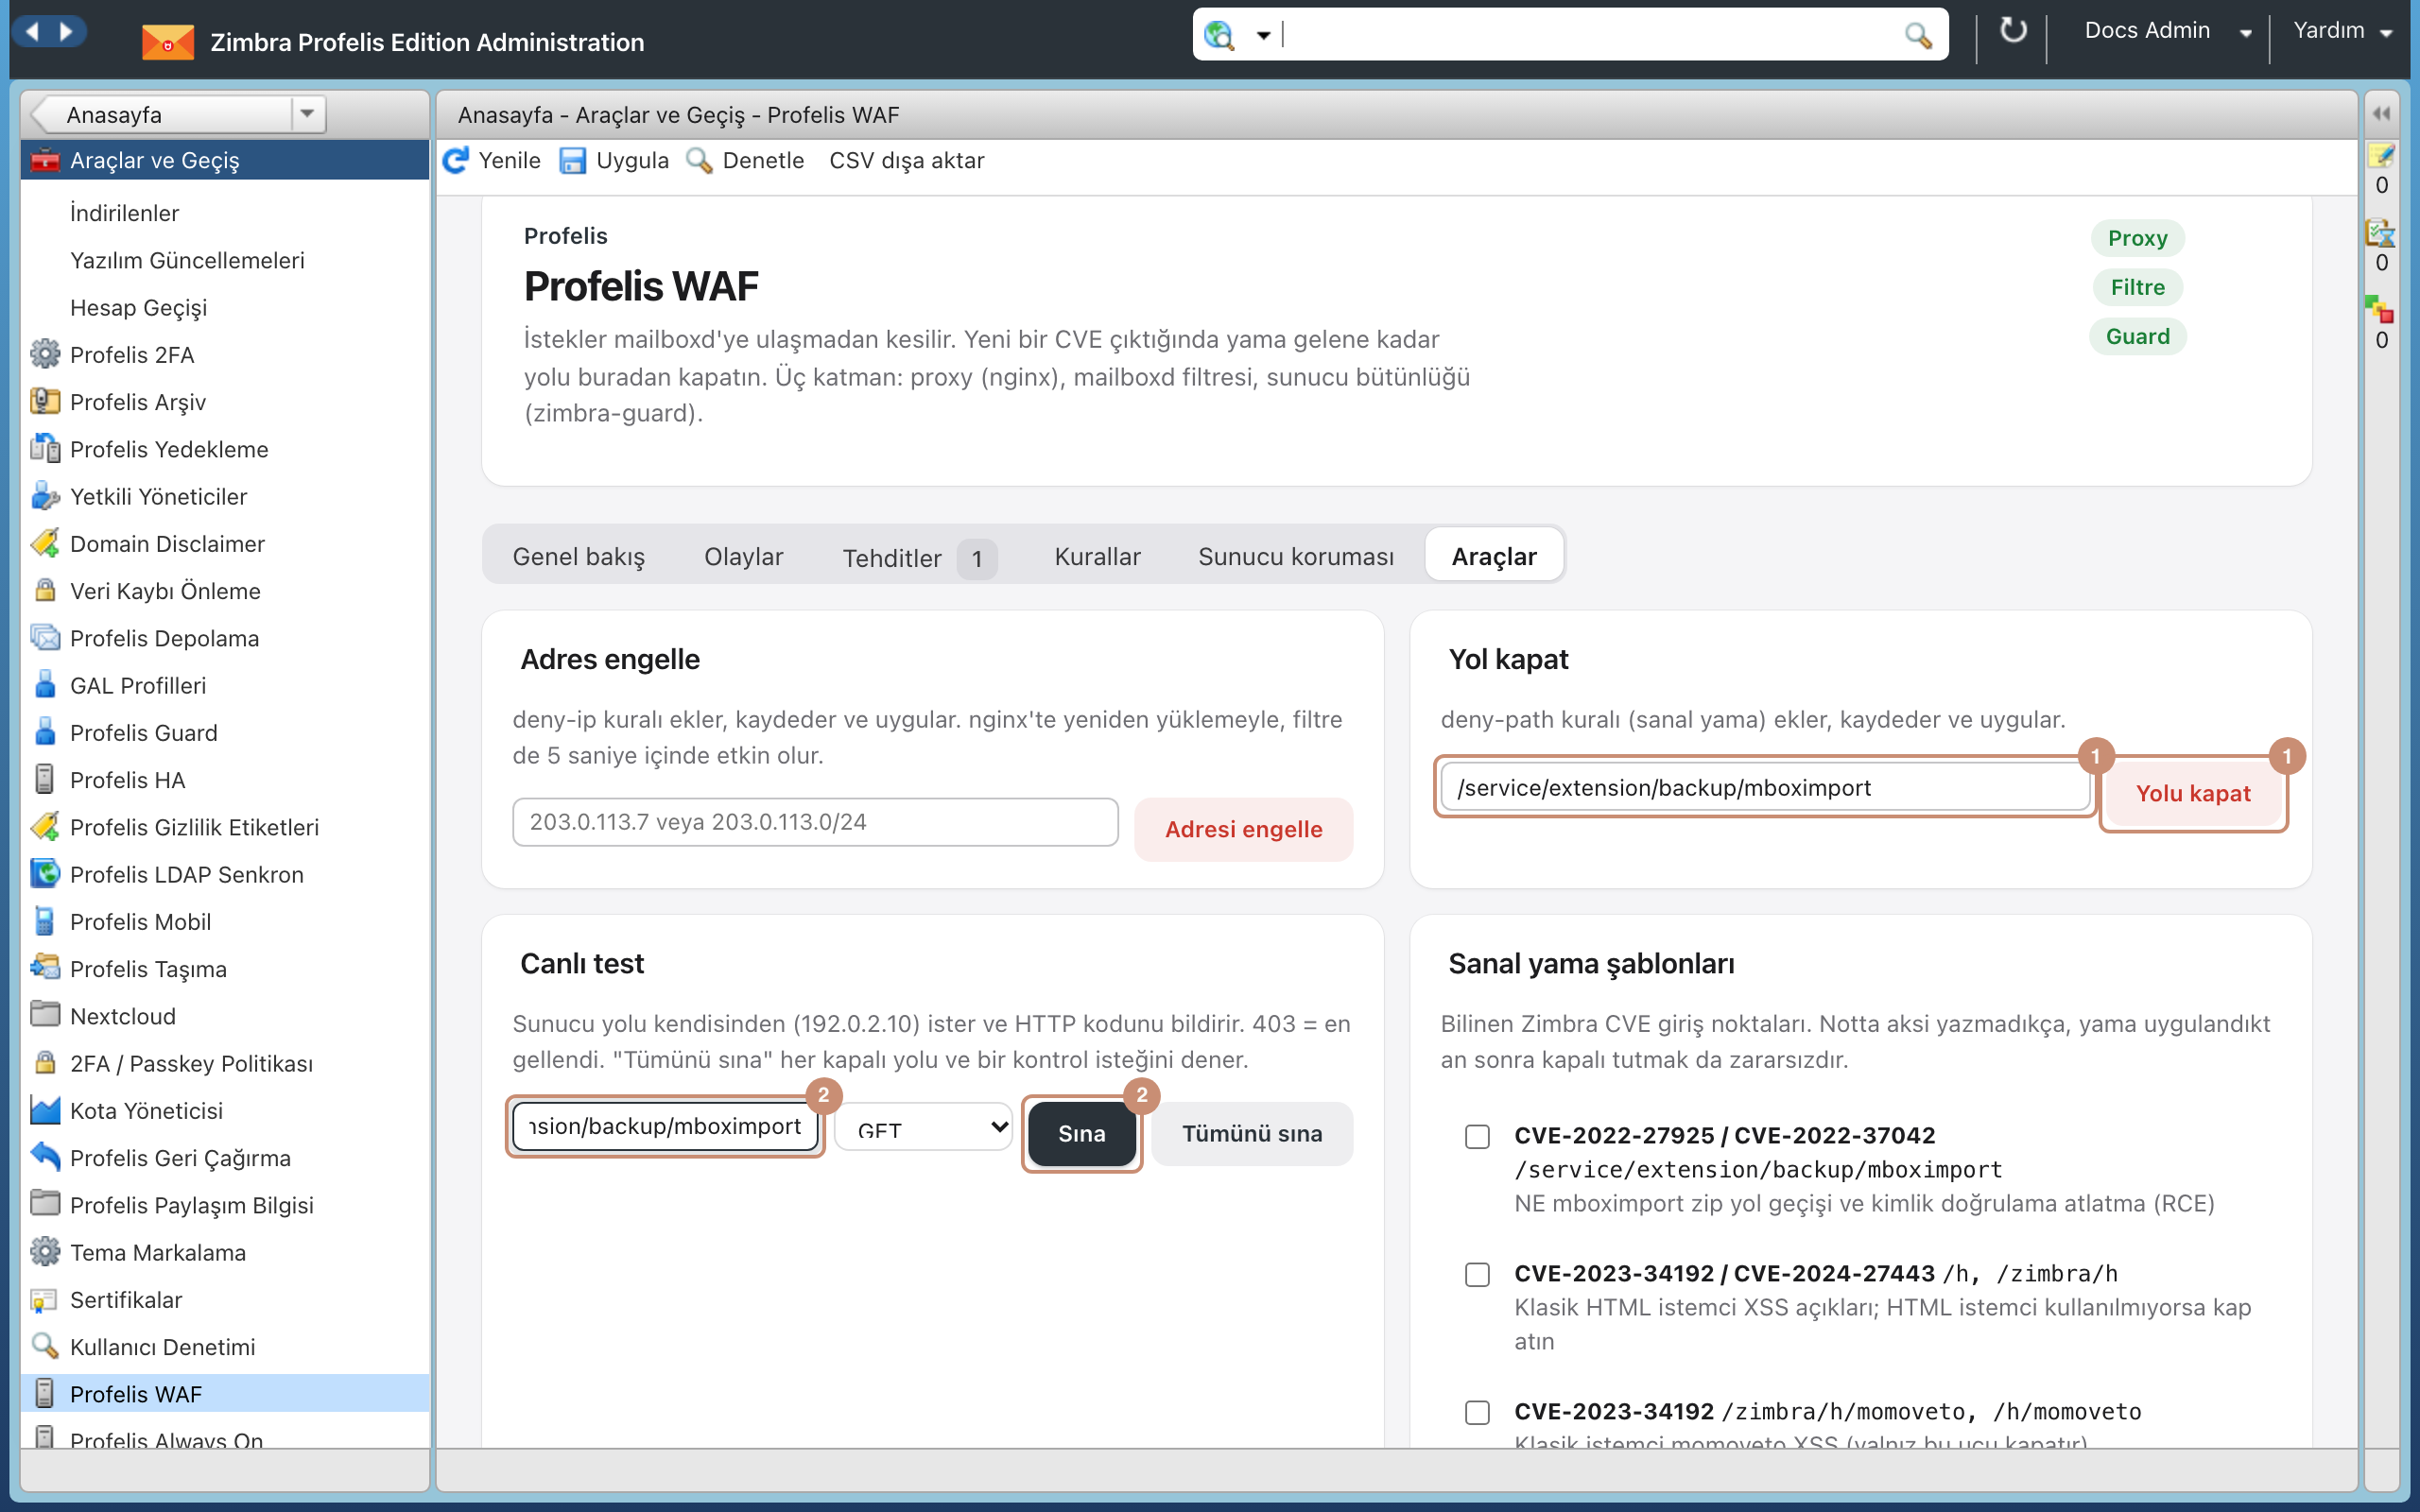
- Araçlar sekmesinde Yol kapat kartına yolu yazın (ör.
/service/extension/backup/mboximport) ve Yolu kapat'a basın; onaylayın. Kural kaydedilir ve uygulanır. - Aynı sekmedeki Canlı test kartına yolu yazıp Sına'ya basın: 403 ve "engellendi" görmelisiniz. Tümünü sına kapalı yolların hepsini sınar.
- Kurallar sekmesinde yol, Kapalı yollar (sanal yama) kartında görünür; satırdaki × ile kaldırılır.
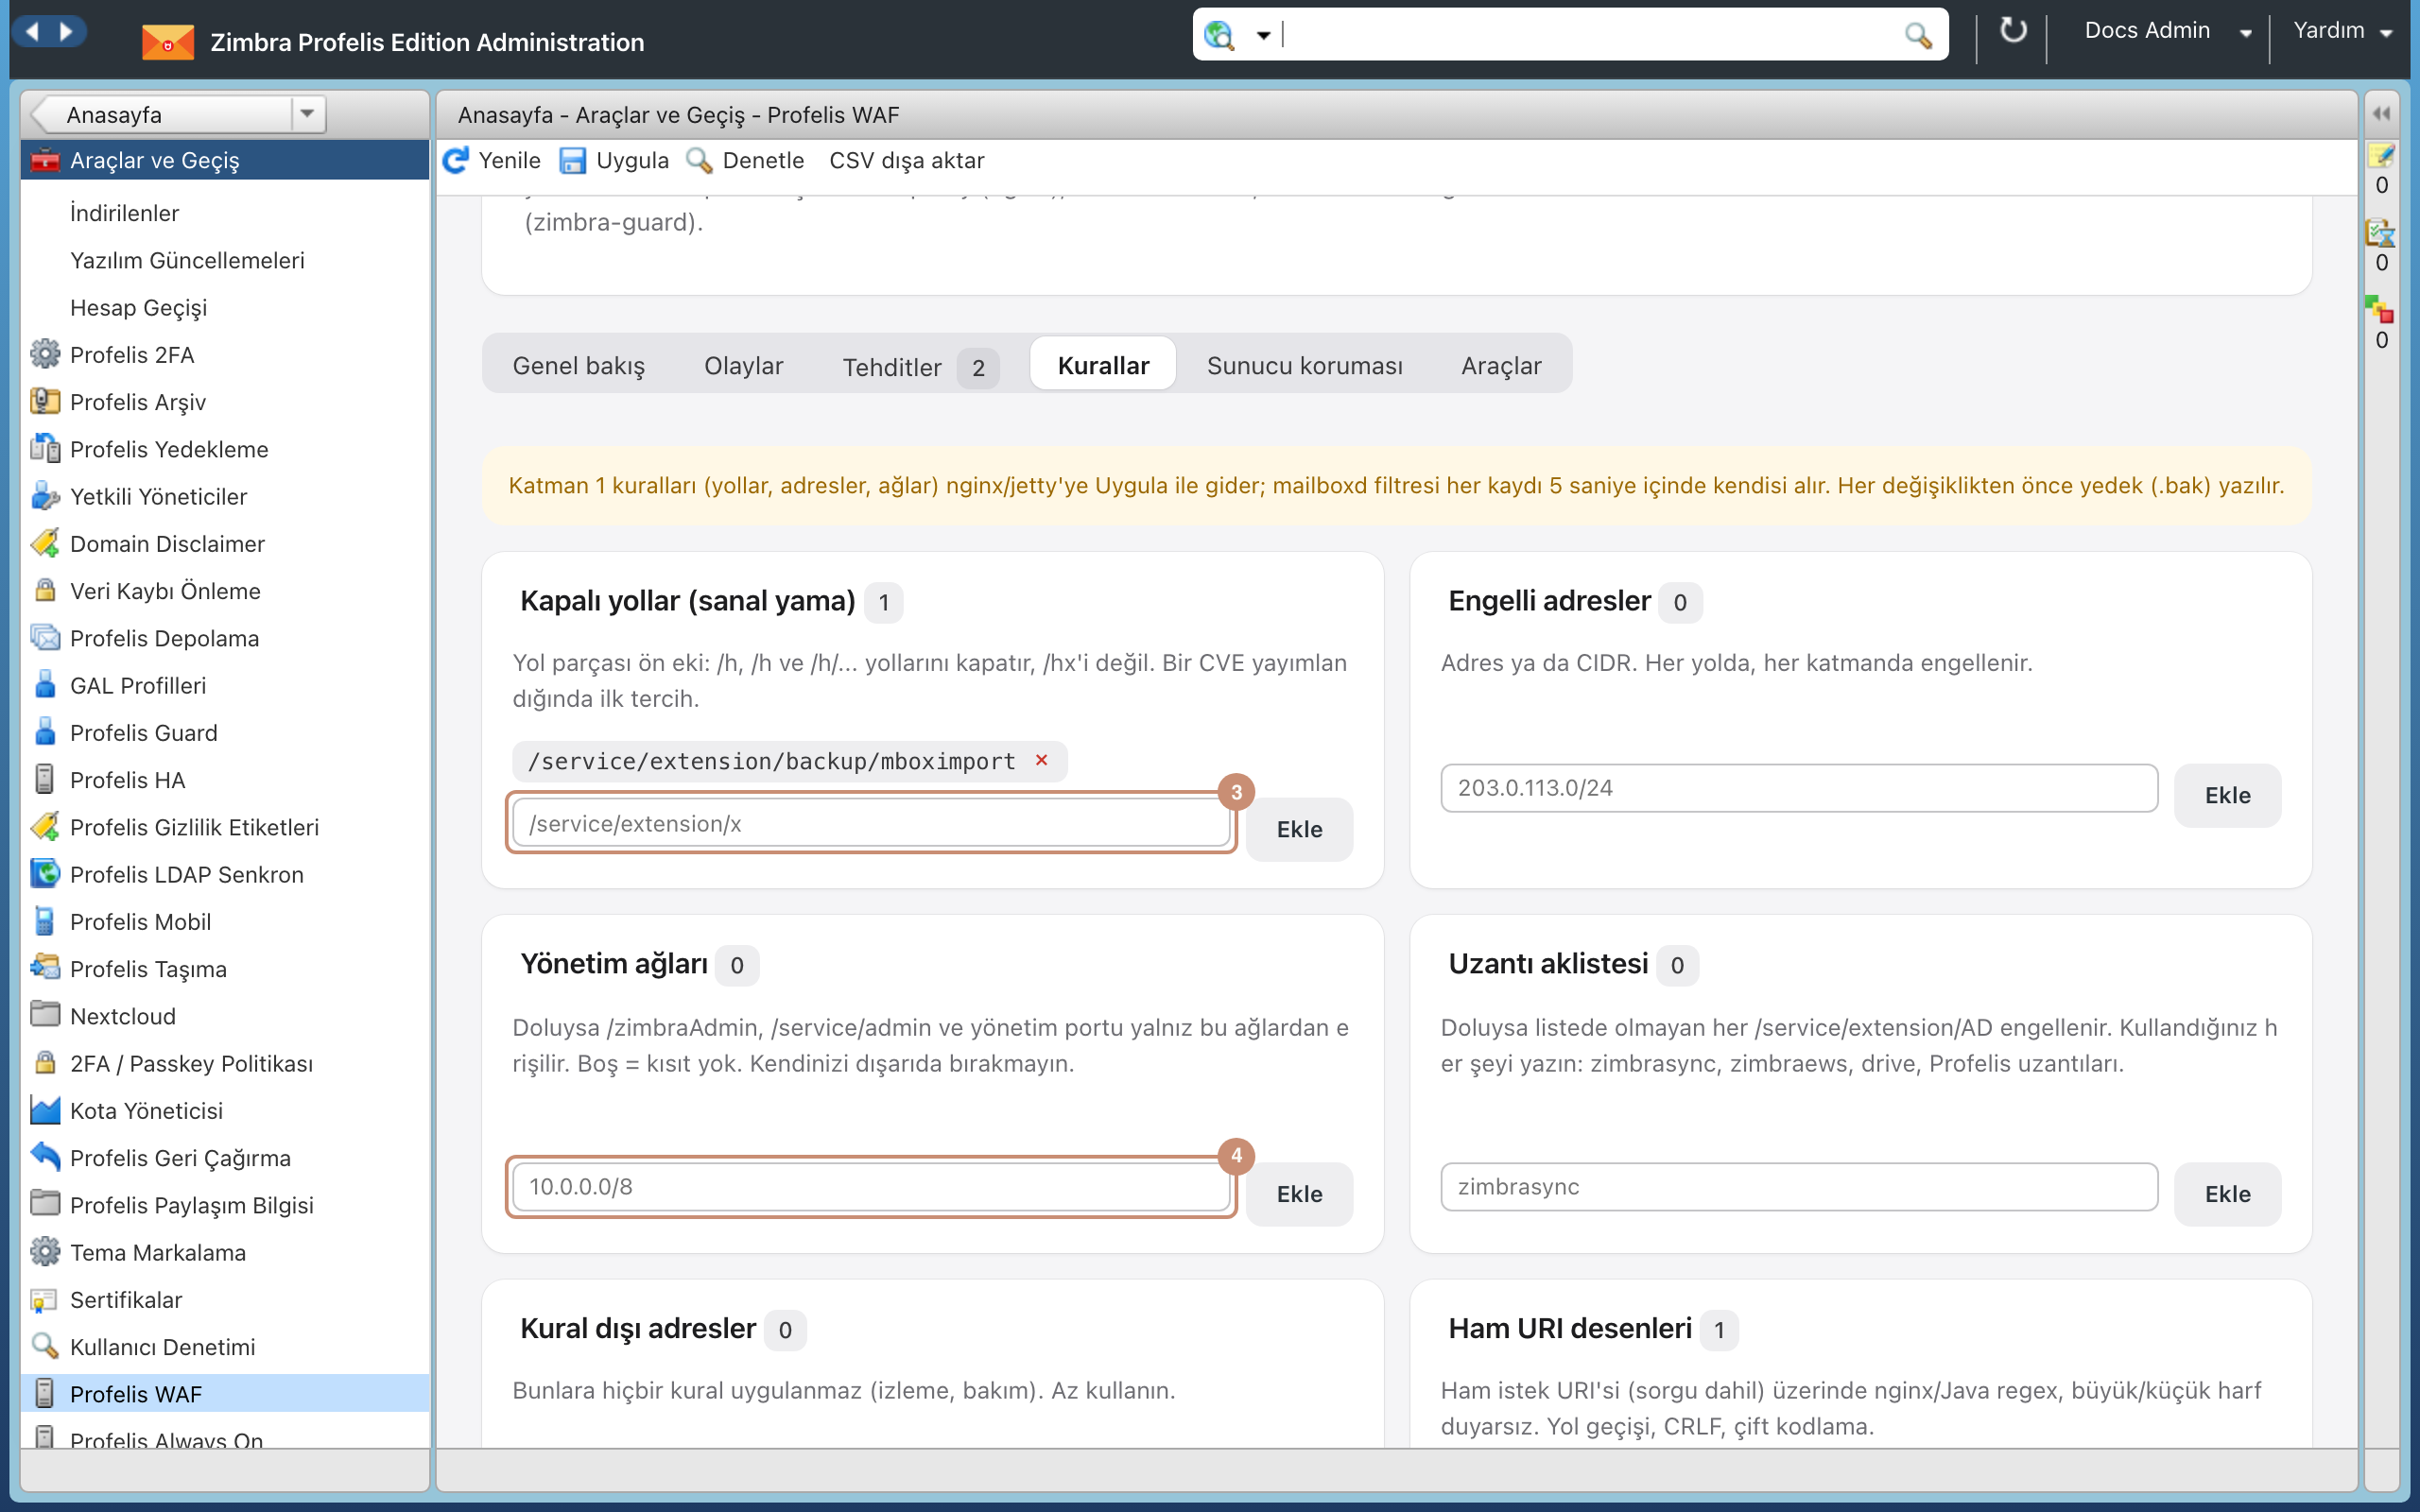
Bilinen Zimbra açıkları için Araçlar sekmesinde Sanal yama şablonları kartı vardır: istediğiniz şablonları işaretleyip Kaydet ve uygula'ya basın.
Şüpheli bir kaynağı engellemek
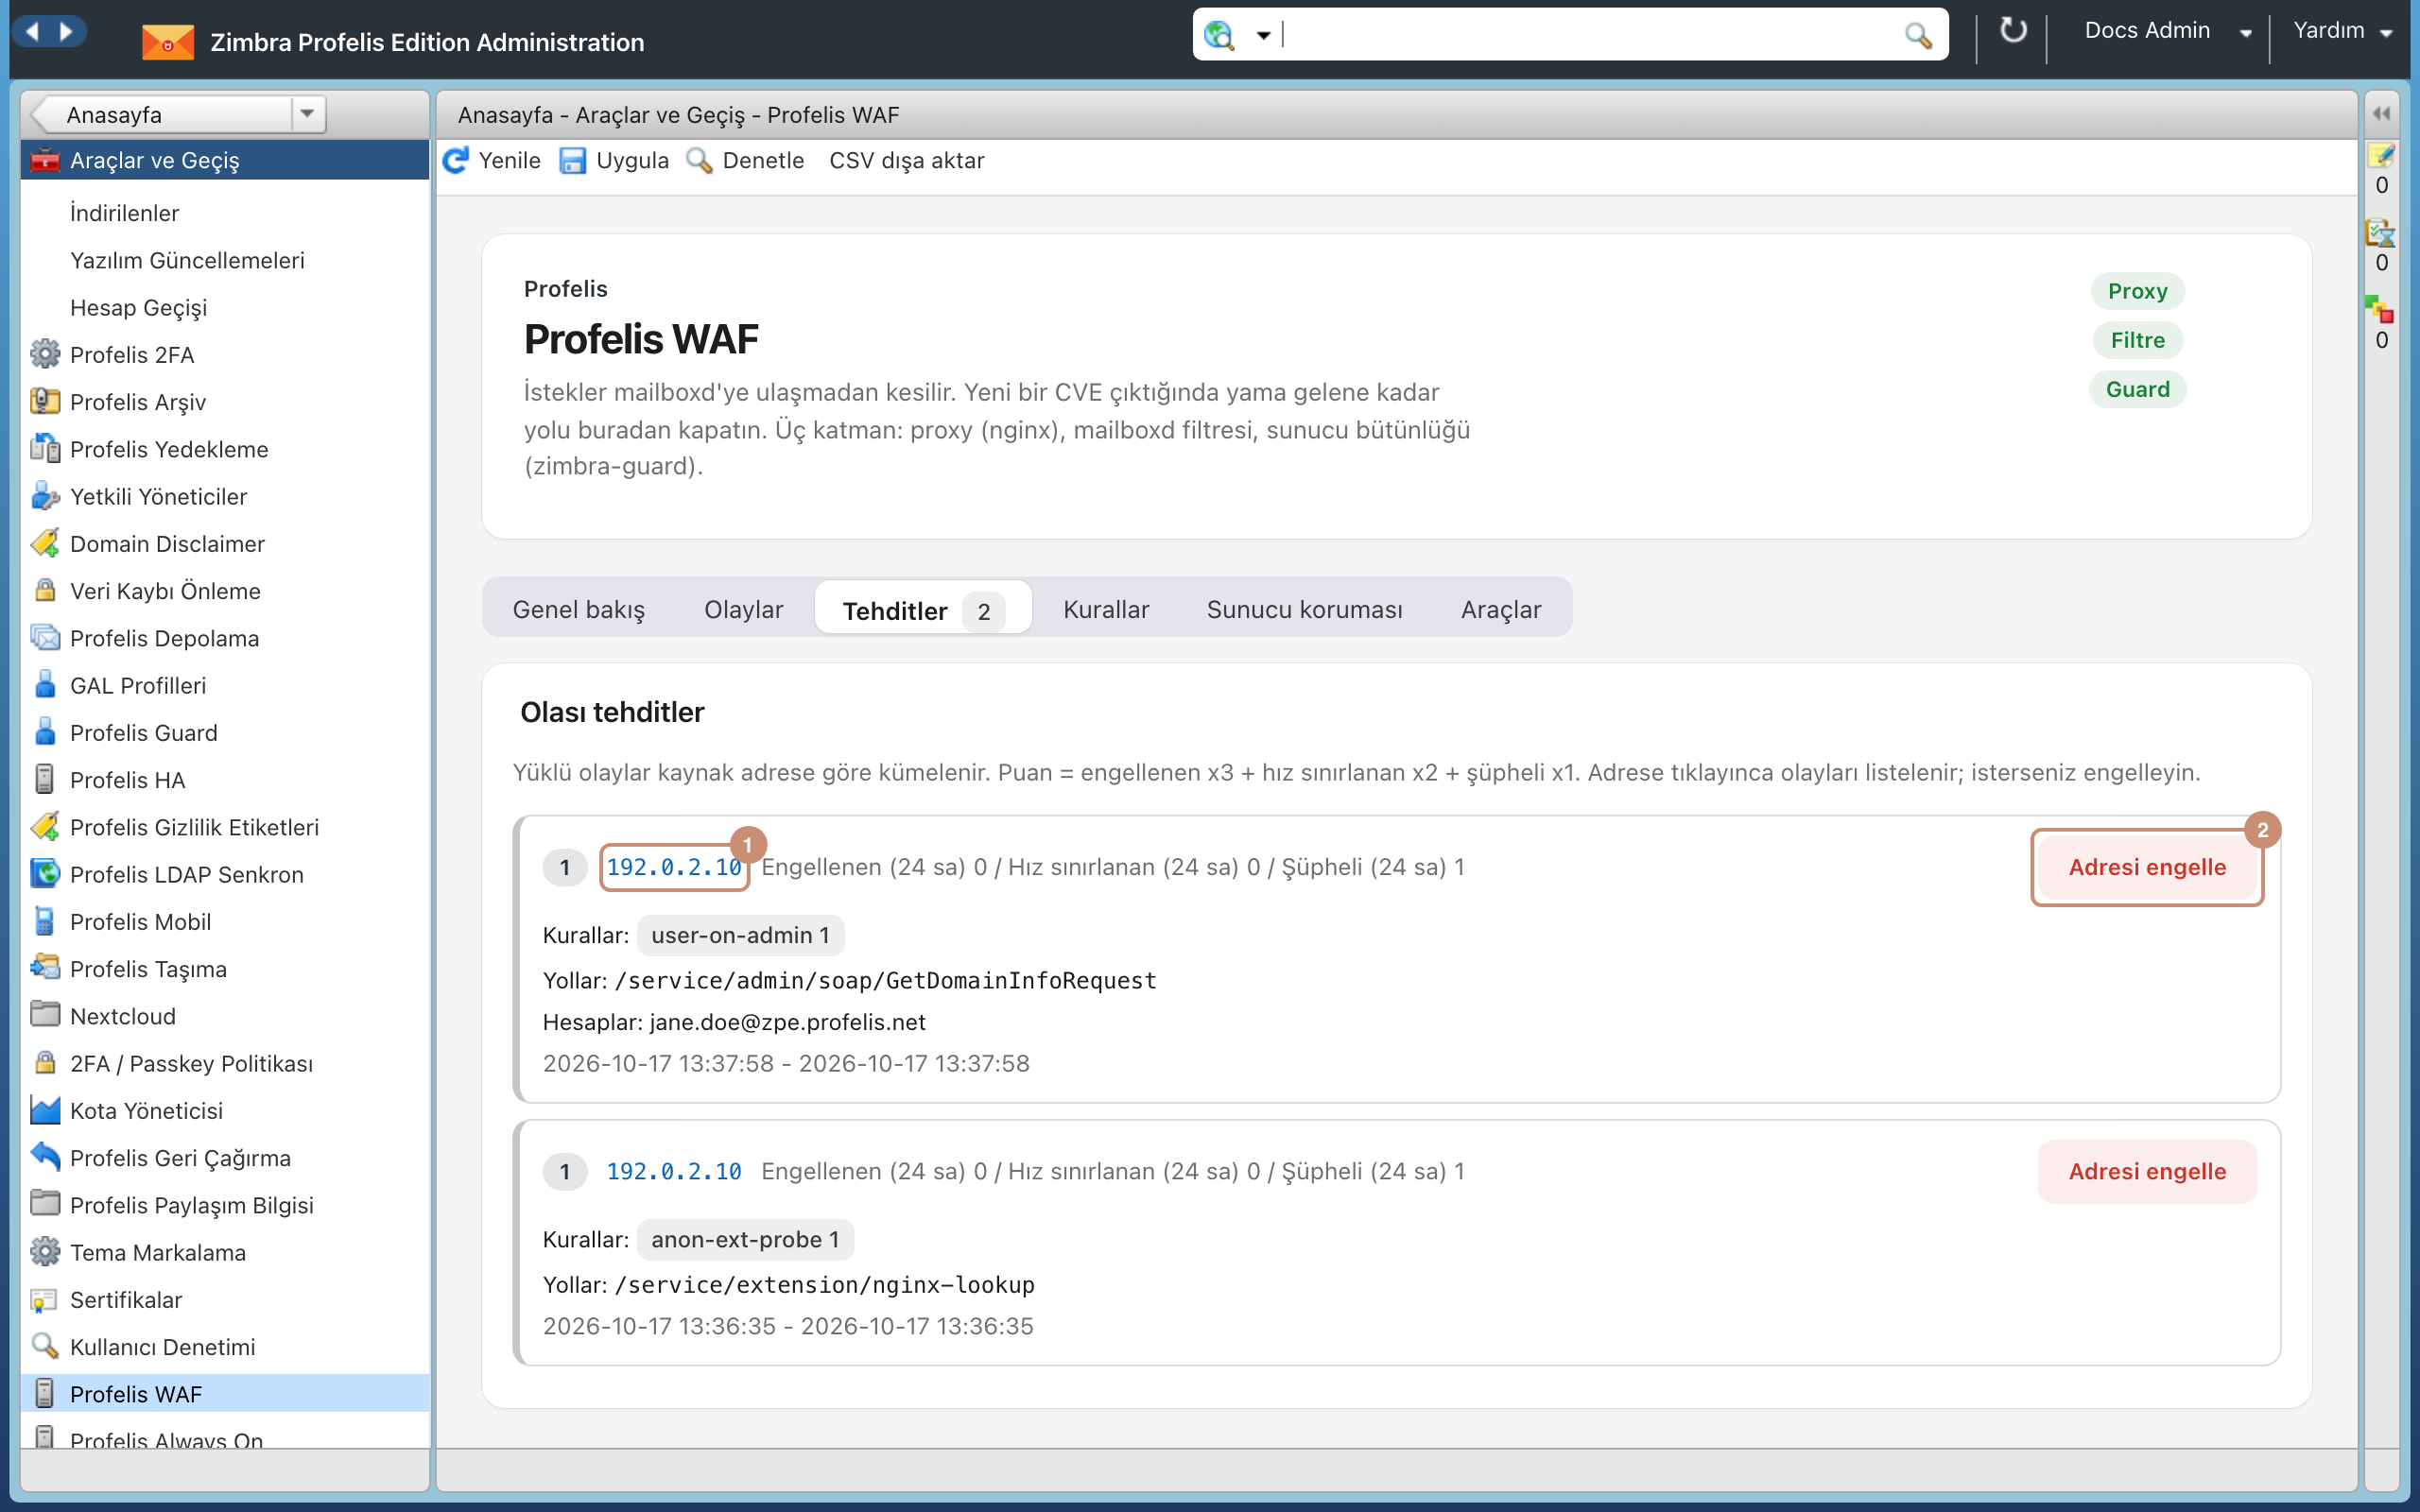
- Tehditler sekmesinde olaylar kaynak adrese göre kümelenir ve puanlanır; her kartta tetiklenen kurallar, istenen yollar ve hesaplar görünür.
- Ayrıntı için adrese tıklayın; Olaylar o adrese süzülür.
- Kaynağı engellemek için kartın sağındaki Adresi engelle'ye basın.
Yönetim konsolunu iç ağa sınırlamak
Kurallar sekmesindeki Yönetim ağları kartına (yukarıdaki görüntüde 4) iç ağınızı yazın (ör. 192.0.2.0/24) ve Ekle'ye basın. Dış adreslerden yönetim konsolu 403 döner.
Kendinizi dışarıda bırakmayın
Ağ ve adres kuralları hemen uygulanır. Kendi adresinizin izinli ağda olduğundan emin olun.
Sunucu koruması
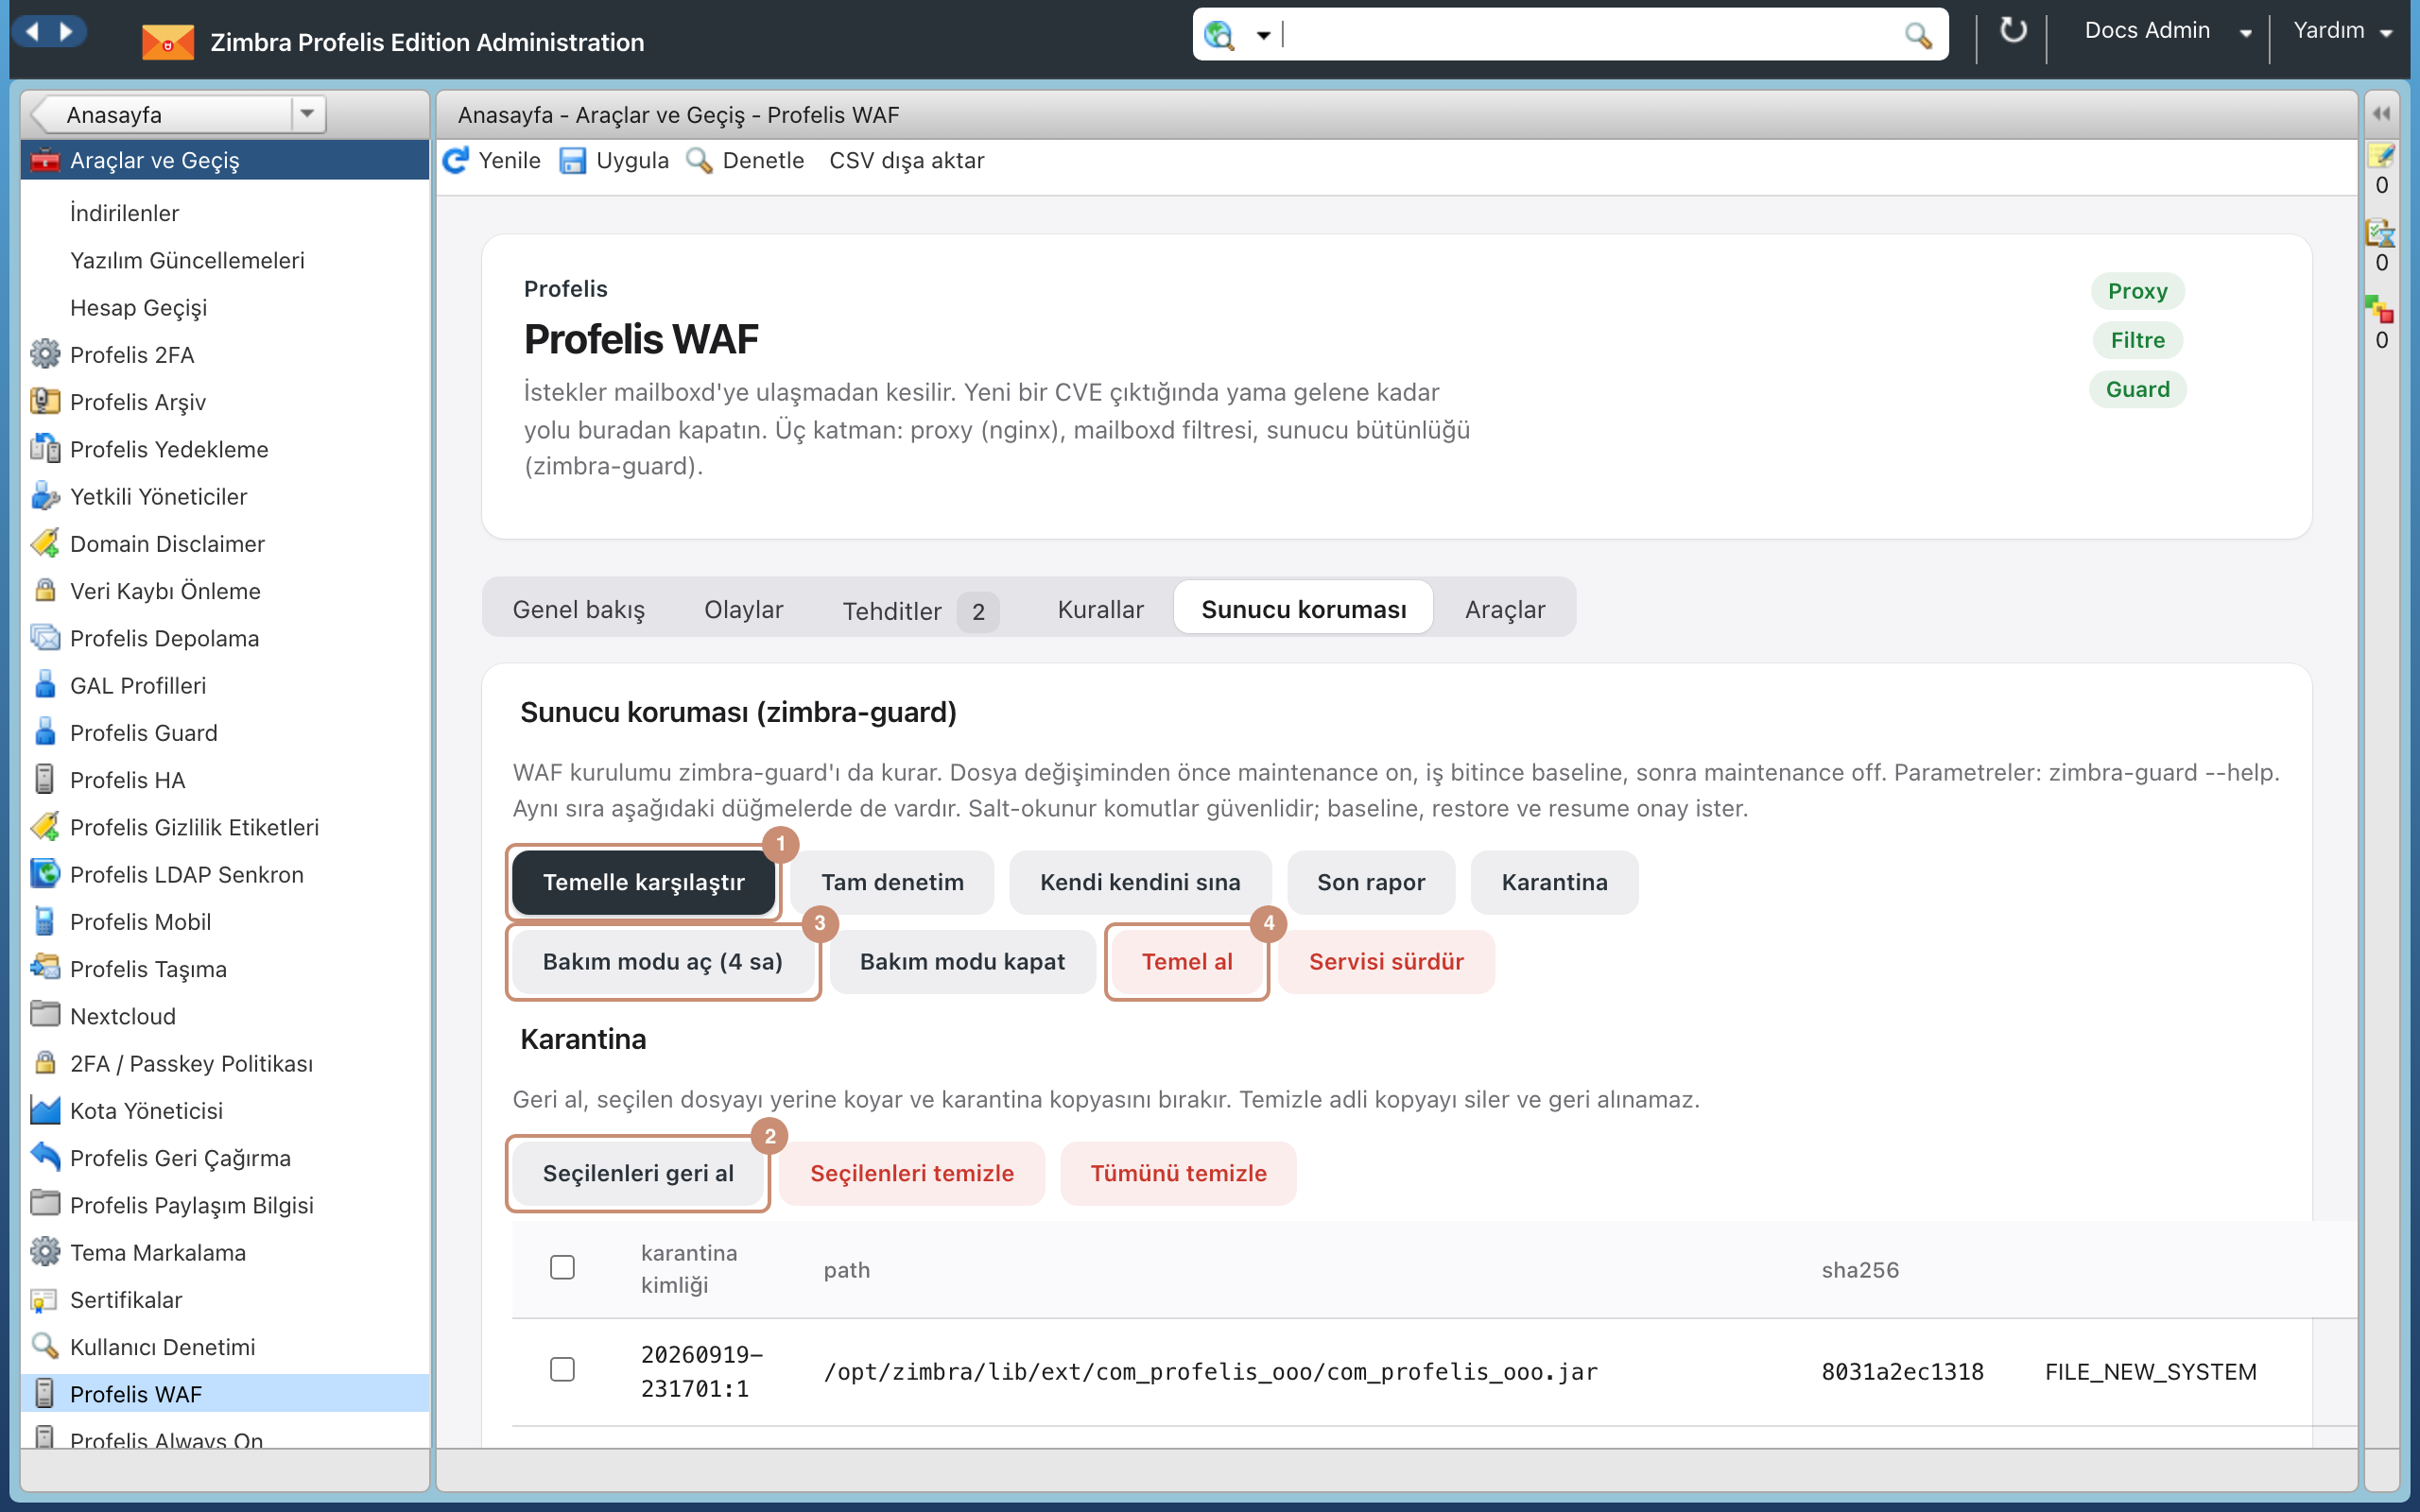
- Sunucu koruması sekmesinde Temelle karşılaştır değişen veya yeni dosyaları, SSH anahtarlarını ve yönetici listesini gösterir.
- Karantina listesi karantinaya alınan dosyaları gösterir; Seçilenleri geri al bir dosyayı yerine koyar.
- Sunucuya kendiniz dosya kuracaksanız önce Bakım modu aç (4 sa)'ya basın; bitince Bakım modu kapat.
- Kurulum kalıcıysa Temel al ile yeni durumu temel olarak kaydedin.
- fail2ban kartı yalnız bu sekmededir. Devreye al servisi şimdi ve açılışta başlatır; Devre dışı bırak durdurur. Beyaz listedeki adresler banlanmaz; liste
jail.localiçindekiignoreipsatırına yazılır ve çalışan jail'lere uygulanır. Loopback (127.0.0.1/8) listeden silinmez.
Kapsam
IMAP, POP ve SMTP trafiğine dokunmaz; yalnız HTTP/HTTPS. İçerik ve virüs imzası denetimi yapmaz. Hız sınırı adres başınadır; tek adresten çıkan büyük ofisler için değeri geniş tutun (varsayılan dakikada 60).