Mail İz Sürme
Bir iletinin bu Zimbra kurulumu içinde kime ulaştığını ve alanların onu başkalarına iletip iletmediğini yönetici konsolundan izlersiniz. Arama salt okunurdur: iletiler açılmaz, okundu işareti ve klasörler değişmez.
Global yönetici veya yetkili delege yöneticiYönetici konsolu › Araçlar ve Geçiş › Mail İz Sürme
Sonuçları hukuki bir süreçte kullanmadan önce örnek bir vakayla kendi ortamınızda doğrulayın.
Modül iki soruya cevap verir:
- "Bu kullanıcı kime ne gönderdi?" Spam veya kötüye kullanım incelemesi. Gönderenin MTA kayıtlarındaki gönderimleri ve alıcılarını listeler.
- "Bu ileti kimlere dağıldı, alanlar başkalarına iletti mi?" Hukuki süreç. Kök iletiyi bulur, alıcı kutularında eki veya yanıt zincirini adım adım izler.
Ekran
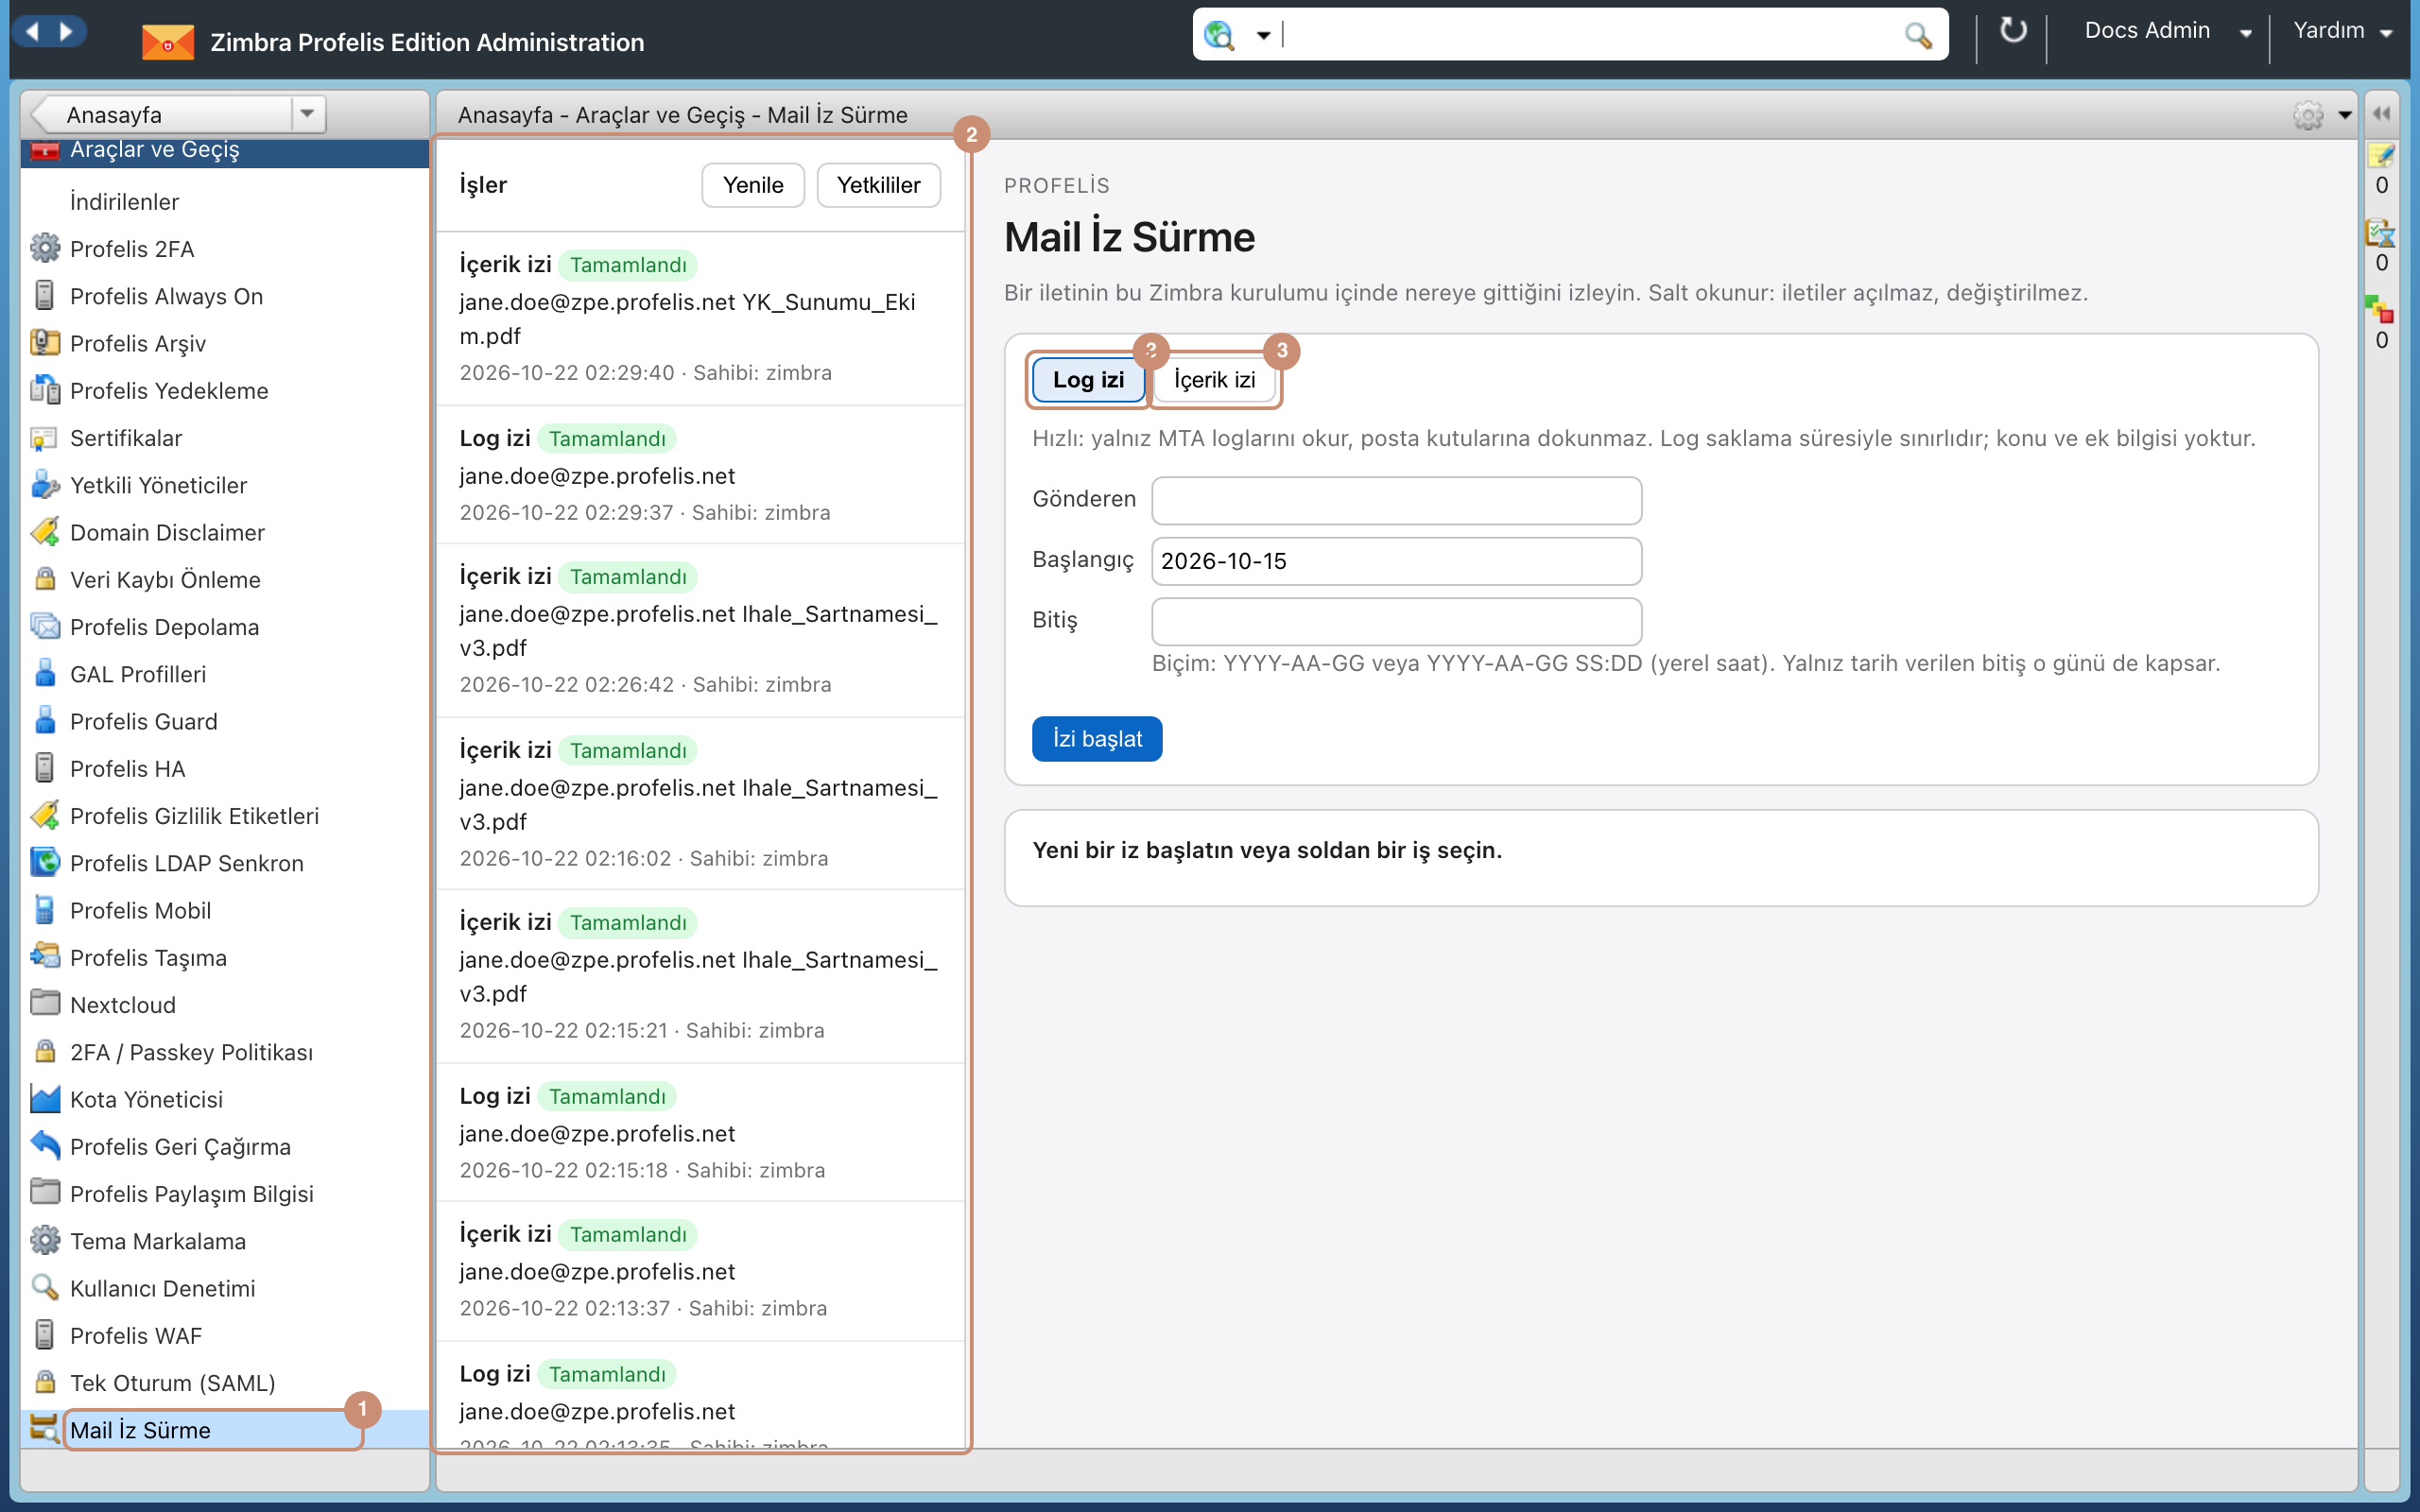
Sol ağaçta Araçlar ve Geçiş › Mail İz Sürme'ye (1) tıklayın. Solda İşler listesi (2), sağda yeni iz formu bulunur. Form iki sekmedir (3): Log izi ve İçerik izi.
| Log izi | İçerik izi | |
|---|---|---|
| Kaynak | MTA günlükleri (/var/log/zimbra.log*) |
Posta kutusu içeriği + MTA zarfı |
| Hız | Saniyeler | Hesap sayısına göre dakikalar |
| Posta kutularına dokunur mu | Hayır | Okur, değiştirmez |
| Konu / ek bilgisi | Yok | Var |
| Sınır | MTA'daki log saklama süresi | Sunucuda kalan iletiler |
Log izi
Gönderenin belirtilen aralıktaki tüm gönderimlerini Postfix Queue-ID bazında listeler.
- Log izi sekmesinde Gönderen ve Başlangıç (zorunlu) alanlarını doldurun. Bitiş boşsa şu ana kadar aranır. Tarih biçimi
YYYY-AA-GGveyaYYYY-AA-GG SS:DD(sunucunun yerel saati); yalnız tarih verilen bitiş o günü de kapsar. - İzi başlat. İş listede görünür ve seçilir.
- Her satır bir gönderimdir: Gönderim zamanı, Queue-ID (1), Alıcı sayısı ve MTA. Alıcı sayısına tıklayınca alıcılar açılır (2). Alıcılar zarftaki RCPT ile teslim edilen adreslerin birleşimidir (tekilleştirilmiş).
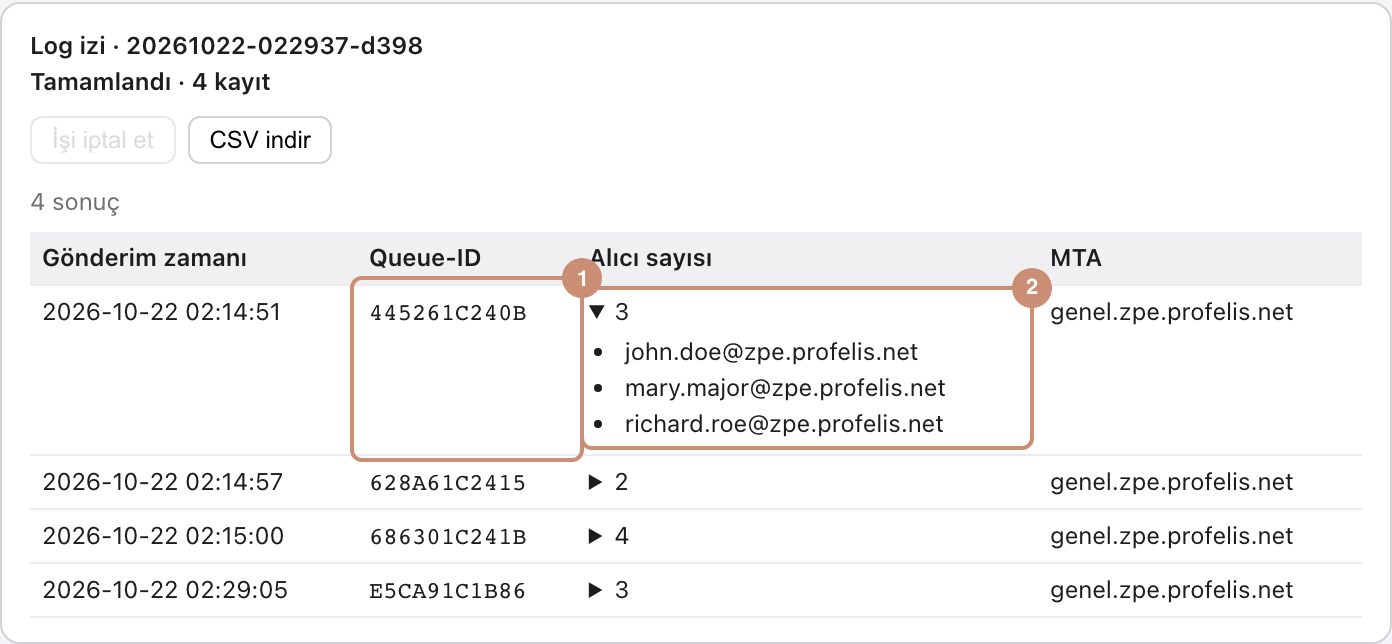
Bir satırda kısmi rozeti varsa gönderimin ilk kuyruk kaydı (içerik filtresinden önceki) taranan log dışında kalmıştır; o kayıttaki alıcılar eksik olabilir.
İçerik izi
Kök iletiyi bulur ve alıcıların kutularında aynı içeriği taşıyan sonraki gönderimleri adım adım izler.
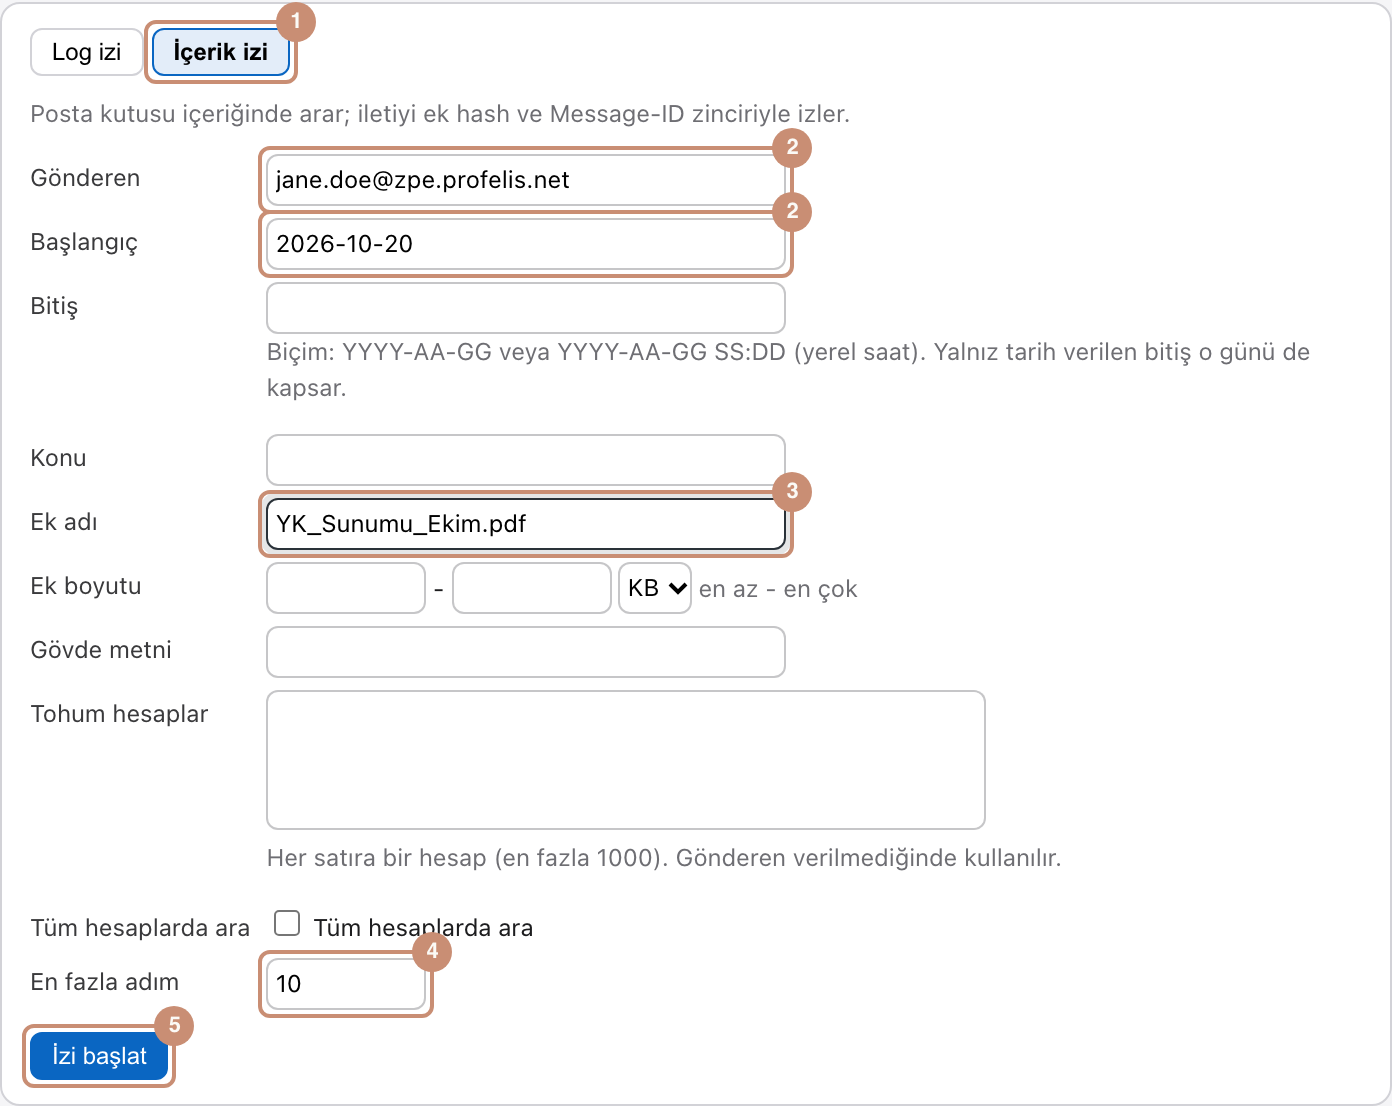
- İçerik izi sekmesini (1) açın.
- Kök ölçütlerini girin. Gönderen ve Başlangıç (2) çoğu vakada yeterli başlangıçtır. En az biri gerekir: gönderen, Konu, Ek adı (3), Ek boyutu (en az - en çok, KB veya MB) veya Gövde metni.
- Gönderen bilinmiyorsa Tohum hesaplar alanına aranacak hesapları her satıra bir tane yazın (en çok 1000) ya da Tüm hesaplarda ara kutusunu işaretleyin. Tüm hesaplarda arama büyük kurulumlarda çok uzun sürer.
- En fazla adım (4, 1-50; varsayılan 10) yayılımın kaç tur izleneceğini sınırlar.
- İzi başlat (5).
Eşleşme nasıl yapılır
- Kök (adım 0): ölçütlere uyan, gönderenin (veya tohum hesapların) gönderdiği ileti. Kökteki eklerin SHA-256 özetleri, Message-ID ve konu "parmak izi" olarak alınır.
- Adım n → n+1: adım n'de iletiyi alan her yerel hesapta, iletinin ulaştığı andan sonra gönderilen iletiler aranır. Eşleşme şunlardan biridir:
- Ek hash: eklerden birinin SHA-256 özeti kökteki bir ekle aynı. Ek yeniden adlandırılsa da yakalanır.
- Message-ID zinciri: References / In-Reply-To başlıkları kök Message-ID'ye bağlanıyor (yanıt veya ek olmadan iletme).
- Düşük güven: ek düzenlenmişse (özet değişir) ama adı veya boyutu benziyorsa satır Düşük güven (ad / boyut / ad+boyut) olarak listelenir ve alıcıları Sonraki alıcılar sütununda gösterilir, ancak izlenmez. Yalnız boyutu benzeyenler ayrı bir grupta katlanmış durur. Böylece alakasız ekler raporu şişirmez; gerekirse o alıcılarla yeni bir iz başlatın.
- Ölçüt: kökte hiç ek yoksa yayılım konu ve gövde metni gibi kök ölçütleriyle aranır ve eşleşme türü Ölçüt olur. Bu tür daha gevşektir; sonuçları elle gözden geçirin.
- Dağıtım listeleri ve takma adlar gerçek hesaplara açılır. Ziyaret edilen hesap ikinci kez aranmaz.
Bcc ve otomatik yönlendirme
Gönderilmiş kopyada Bcc alıcıları yalnız web istemcisinden gönderilmişse bulunur. Bu yüzden her bulunan gönderim MTA zarfındaki alıcılarla tamamlanır (Message-ID ↔ Queue-ID eşlemesi). Zarftan doğrulanan satırlarda Zarf sütununda ✓ işareti görünür; örnekteki richard.roe alıcısı Bcc'dir ve yalnız zarftan bulunmuştur.
Bir hesaptaki otomatik yönlendirme (kullanıcının iletme adresi zimbraPrefMailForwardingAddress, yöneticinin tanımladığı zimbraMailForwardingAddress veya Sieve redirect) ile ulaşan alıcının satırında Kimden sütununun altında yönlendiren: hesap adı gösterilir; CSV'de Yonlendirme ile (kimden) sütunundadır.
Sonuç: tablo ve ağaç
İşi listeden seçin. Üst satırda durum, adım ve taranan hesap sayısı, altında Notlar ve sonuçlar görünür.
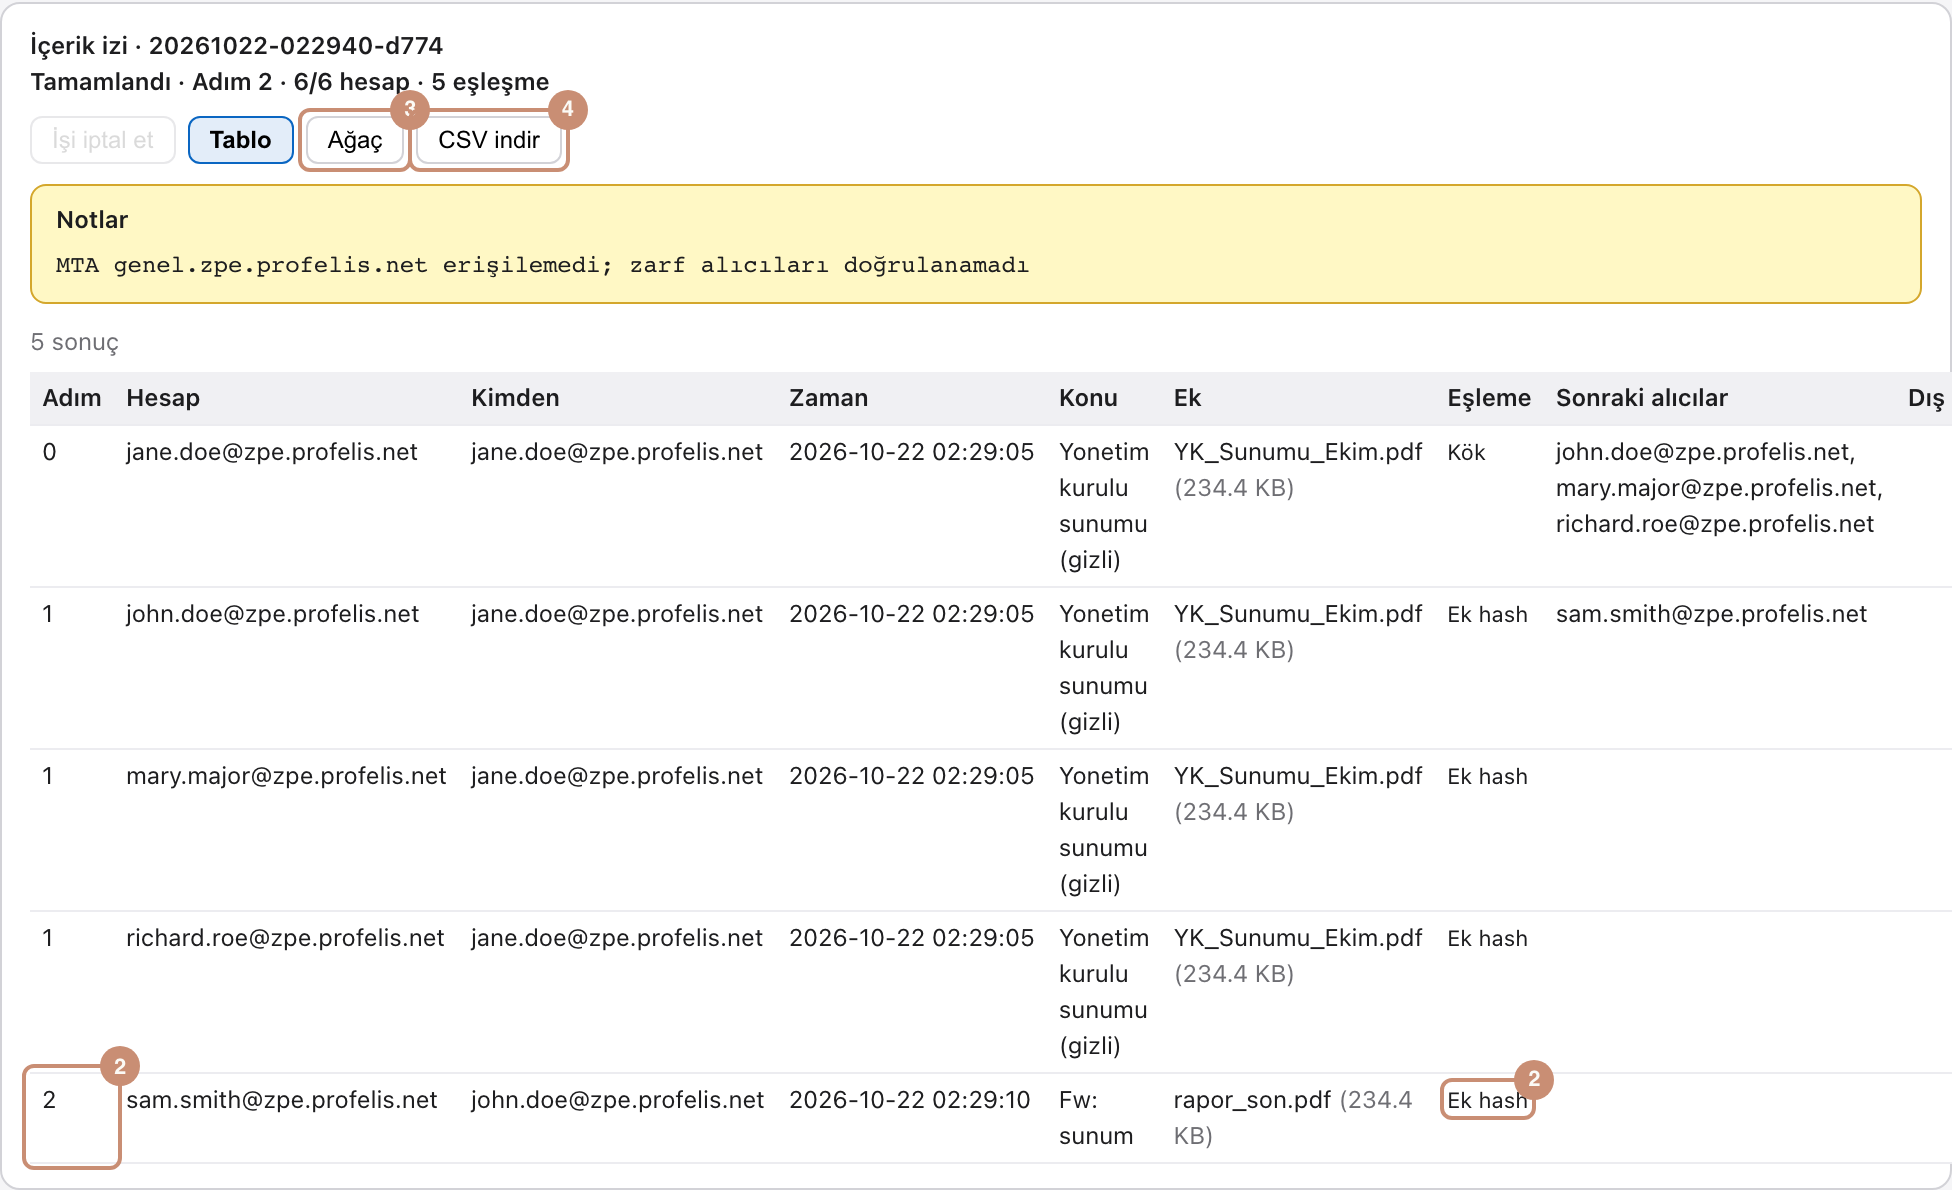
Örnekte jane.doe sunumu üç kişiye gönderdi (adım 1, Ek hash). john.doe eki rapor_son.pdf adıyla yeniden adlandırıp sam.smith'e iletti; içerik aynı olduğu için adım 2'de (2) yine Ek hash ile bulundu. Ağaç (3) yayılımı kimden kime olarak gösterir, CSV indir (4) raporu indirir.
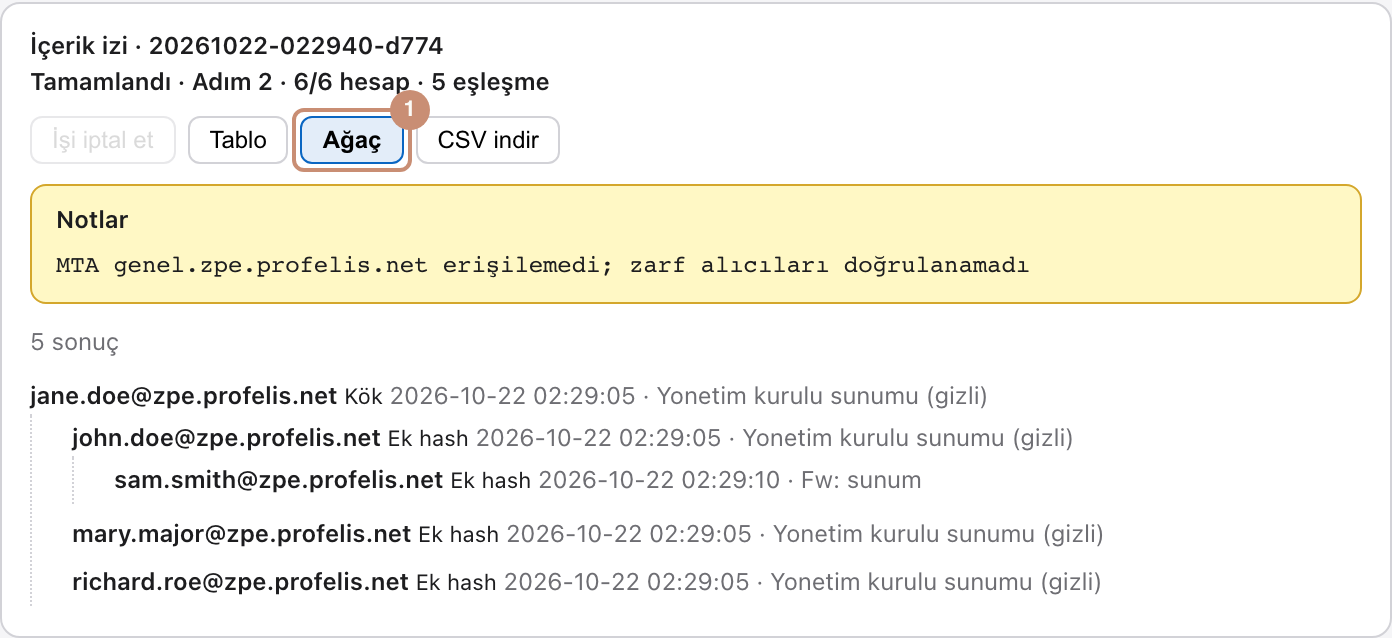
Sütunlar: Adım, Hesap, Kimden, Zaman, Konu, Ek (ad ve boyut), Eşleme, Sonraki alıcılar, Dış alıcılar (bu kurulumda hesabı olmayan adresler; izlenmez, listelenir) ve Zarf. Gönderilmiş kopyada olmayıp zarfta görülen dış adresler burada görülen: etiketiyle eklenir.
Arka plan işi
- İş sunucuda arka planda çalışır; sekmeyi kapatıp sonra dönebilirsiniz. Liste ve açık iş birkaç saniyede bir yenilenir.
- İlerleme: adım, taranan / toplam hesap ve eşleşme sayısı; Log izinde taranan MTA. İlerleme bilinmiyorsa "Çalışıyor, son etkinlik N sn önce" yazar.
- Ara sonuçlar iş bitmeden görünür ve indirilebilir.
- İşi iptal et işi durdurur; o ana kadar bulunanlar kalır. Aranmadan kalan hesaplar Aranmadı rozetiyle işaretlenir.
- mailboxd yeniden başlarsa çalışan iş Yarıda kaldı (sunucu yeniden başladı) olur; bulunanlar raporda kalır. İşi yeniden başlatmanız gerekir.
- İşler ve raporlar sunucuda
/opt/zimbra/data/profelis-mailtrace/jobs/altında 30 gün saklanır (retentionDays).
CSV raporu
Dosya Türkçe Excel için hazırlanır: UTF-8 (BOM), ; ayraç. Formül olarak yorumlanabilecek hücrelerin başına tek tırnak eklenir.
- İçerik izi sütunları: Adim; Hesap; Kimden; Yonlendirme ile (kimden); Zaman; Konu; Ek; Ek Boyutu; Eslesme; Sonraki Alicilar; Dis Alicilar; Zarf Dogrulandi; Gozlenen Dis Alicilar; Aranmadi; Message-ID.
- Log izi sütunları: Gonderim Zamani; Queue-ID; Alici Sayisi; Alicilar; MTA; Not.
- Satırlardan sonra Notlar, Ozet (iş, başlatan, ölçütler, toplam hesap, ileti, adım, dış alıcılar) ve Aciklama (eşleşme türlerinin anlamı) blokları gelir.
Notlar ve SIEM
Sorgu aralığının MTA'daki en eski log kaydından eski kısmı yerel olarak aranamaz. Bu durumda Notlar kutusu bilgi güvenliği log sisteminde (SIEM, merkezi syslog) aranacak somut terimleri verir: MTA sunucusu, tarih aralığı, postfix/smtpd from=<gönderen>, bilinen Queue-ID'ler, cleanup message-id=<…> ve postfix/(lmtp|smtp) to=.
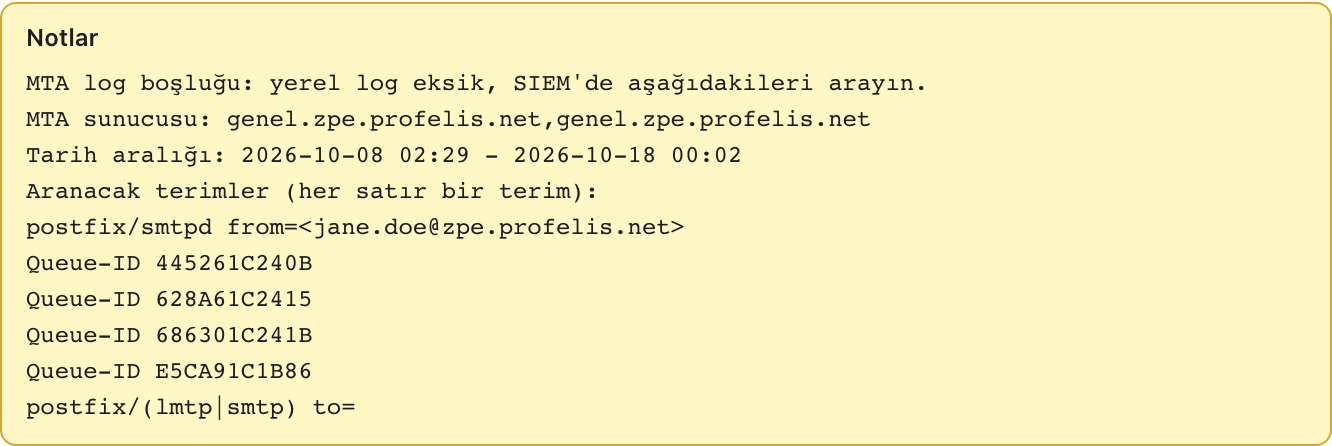
Bir MTA'ya ulaşılamazsa iş durmaz; nota "MTA … erişilemedi; zarf alıcıları doğrulanamadı" yazılır. O MTA'nın kayıtlarını SIEM'de arayın.
Erişim ve denetim
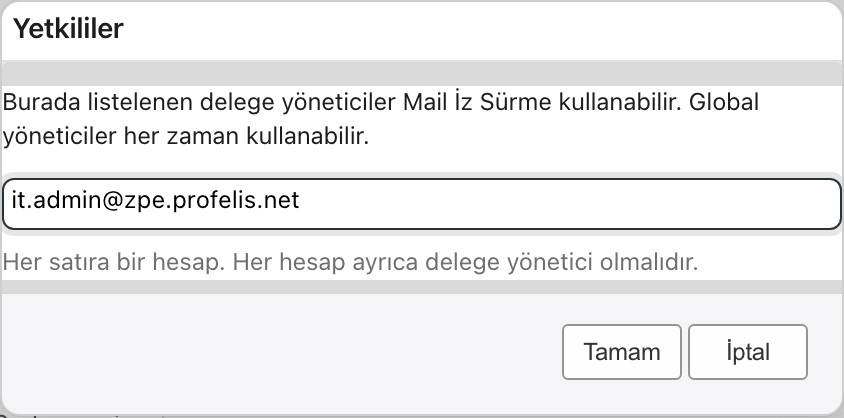
- Global yöneticiler her zaman kullanabilir. Delege yöneticiye erişim vermek için global yönetici Yetkililer'e tıklar, hesapları her satıra bir tane yazar ve Tamam'a basar. Listedeki her hesap ayrıca delege yönetici olmalıdır. Yetki her çağrıda sunucuda denetlenir; yetkiliye posta kutusu hakkı verilmez.
- Yetkililer tüm sunucuda arayabilir (domain sınırı yoktur), ancak listede yalnız kendi işlerini görür. Global yönetici bütün işleri sahibiyle birlikte görür.
Her işlem denetlenir: iş başlatma (ölçütlerle), bitiş, iptal, sonuç görüntüleme, CSV indirme, yetkili listesi değişikliği, reddedilen erişim ve sunucular arası hesap araması. Satırlar Zimbra audit.log dosyasına ve /opt/zimbra/data/profelis-mailtrace/audit.jsonl dosyasına yazılır. Kullanıcı denetimi 1.2.5 bu satırları Admin ve oturum sekmesinde "Mail iz sürme işi başlattı" gibi okunur metinlerle gösterir. Salt durum sorguları (iş listesi, ilerleme) denetlenmez.
Kişisel veri
İz sonuçları iletişim bilgisi içerir. Yetkili listesini dar tutun ve raporların saklanmasını kurumunuzun KVKK politikasına göre belirleyin.
Sınırlar
- Metin alanları en çok 1024 karakter, tohum hesap en çok 1000, en fazla adım 1-50.
- Aynı anda sahip başına en çok 3 etkin iş (global yönetici dahil); sunucuda aynı anda en çok 2 iş çalışır, diğerleri Sırada bekler.
- CSV raporu en çok 20 MiB; daha büyük işlerde ölçütleri daraltın.
- Gönderilmiş kopya gerekir: bir alıcının iletiyi başkasına gönderdiği, o hesabın sunucudaki gönderilmiş kopyasından bulunur. Gönderilmişi yalnız yerelde tutan istemcilerden (bazı Outlook / IMAP / SMTP yapılandırmaları) veya Gönderilmiş kopyası silinmiş gönderimler, yalnız alıcı kutularından ve tohum hesaplardan bulunabilir. Böyle bir hesaptan iletildiğinden şüpheleniyorsanız olası alıcıları tohum hesap olarak verin.
- Zimbra arama dizini ek adını (
filename:) her ekin kendi parçasında tutar. Ek adı ile gövde metni birlikte verildiğinde ek adı ayrıca ham metin olarak da aranır; ek adının bir kısmı yerine tam adı yazmanız en güvenilir sonucu verir. - MTA kayıtları log saklama süresiyle sınırlıdır; daha eskisi için Notlar'daki SIEM terimlerini kullanın.
Kurulum
Mail İz Sürme üç parçadır ve kurulum paketiyle gelir: com_profelis_mailtrace sunucu uzantısı (her posta sunucusunda, mailboxd yeniden başlatılır), aynı adlı yönetici zimleti ve her MTA'da çalışan salt okunur log yardımcısı.
-
Her MTA sunucusunda root ile:
./install-mailtrace-mta.sh
./install-mailtrace-mta.sh --verify
Betik
pf-mailtrace-logvepf-mailtrace-sshdosyalarını/opt/zimbra/libexec/altına koyar ve zimbra kullanıcısının yalnız bu yardımcıyı root olarak çalıştırmasına izin veren/etc/sudoers.d/profelis-mailtracedosyasını yazar (log dosyaları root'a aittir).--uninstallhepsini kaldırır. -
Posta sunucusu aynı zamanda MTA ise başka adım gerekmez.
-
MTA ayrı bir sunucudaysa posta sunucusu ona ayrı bir ssh anahtarıyla bağlanır (Zimbra'nın kendi anahtarı bu iş için kullanılamaz):
# her posta sunucusunda (root): anahtar üretilir, genel anahtar ekrana basılır
./install-mailtrace-mta.sh --gen-key
# her MTA sunucusunda (root): genel anahtar satırını veya .pub dosyasını verin
./install-mailtrace-mta.sh --authorize-key '<genel anahtar satırı>'
./install-mailtrace-mta.sh --verify
Anahtar
/opt/zimbra/.ssh/pf_mailtrace_identitydosyasına yazılır. MTA tarafında bu anahtar yalnızpf-mailtrace-sshsarmalayıcısını çalıştırabilir; sarmalayıcı yalnız beklenen biçimdeki log sorgusunu kabul eder. Komut idempotenttir; aynı anahtar tekrar verilirse satır güncellenir. -
Host anahtarı denetimi
/opt/zimbra/data/profelis-mailtrace/config.jsoniçindekimtaHostKeyModeile seçilir:accept-new(varsayılan, ilk bağlantıda kaydeder) veyayes. CentOS / RHEL 7'deki eski OpenSSH (7.6 öncesi)accept-new'i tanımaz; oradayeskullanın ve zimbra kullanıcısınınknown_hostsdosyasını önceden doldurun (ssh-keyscan).
Kurulumu doğrulamak
Kısa bir aralıkla bilinen bir gönderen için Log izi başlatın. Notlar'da "erişilemedi" veya "yardımcı başarısız" görünüyorsa ilgili MTA'da --verify çıktısına bakın.
İşletim notları
- Bellek: log yardımcısı taranan log dosyalarındaki içerik filtresi kayıtlarını eşleştirirken belleğe yükler. Kabaca günde 100.000 ileti ve 7 günlük log ~100 MB RAM ve benzer
/tmpalanı kullanır; 30 günlük büyük loglarda GB düzeyine çıkabilir. - Aralığı daraltın: yardımcı yalnız Başlangıç'tan yeni log dosyalarını okur. Log izinde başlangıcı gerektiği kadar yakın seçin; İçerik izinde zarf sorguları ileti zamanının ±24 saatiyle sınırlıdır.
- Tüm hesaplarda ara her posta kutusunu tek tek arar; mesai dışında çalıştırın.