WAF ve sunucu koruması kurulumu
İstek güvenlik duvarı ve sunucu bütünlük izleyicisi tek kurulum adımıyla gelir; ardından posta servisi bir kez yeniden başlatılır ve temel kayıt alınır.
Kurulum betiğinde waf modülünü seçin. Kurulum şunları yapar:
- WAF ve zimbra-guard betiklerini
/opt/zimbra/libexecaltına kurar, - kural dosyalarını örnekten oluşturur (varsa dokunmaz),
- zimbra kullanıcısına yalnız zimbra-guard'ı sabit komutlarla çalıştırma izni verir,
- saatlik bütünlük denetimini zamanlar,
- proxy ve posta sunucusu katmanlarına filtreleri bağlar.
Kurulumdan sonra
- mailboxd'yi yeniden başlatın:
su - zimbra -c 'zmmailboxdctl restart' - Denetleyin:
su - zimbra -c 'zimbra-guard-waf check'→ kapalı yollar 403 dönmeli. - Sistemin temiz olduğunu doğrulayın (
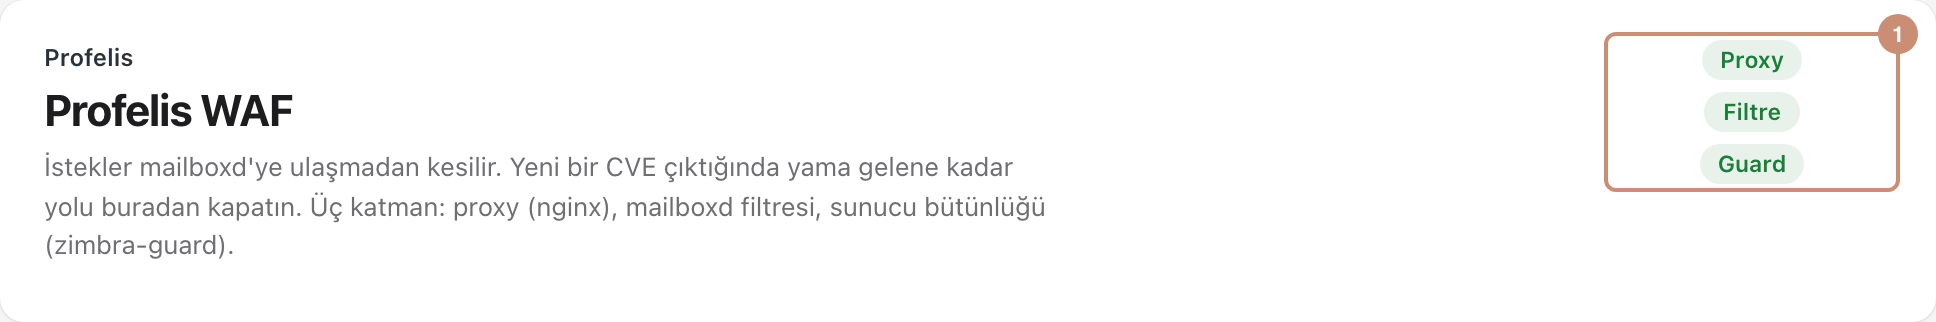
zimbra-guard audit), ardından temeli kaydedin:zimbra-guard baseline. /etc/zimbra-guard.confiçinde bildirim adresini (MAILTO) düzenleyin.- Yönetici konsolunda Araçlar ve Geçiş › Profelis WAF'ı açın; Proxy, Filtre ve Guard katman rozetlerinin üçü de yeşil olmalıdır.
Zimbra güncellemesinden sonra
Zimbra güncellemesi proxy şablonlarını ve web uygulaması ayarlarını yeniler. Güncellemeden sonra zimbra-guard-waf apply ve mailboxd yeniden başlatması yapın.
Bakım modu
Sunucuya dosya kuracaksanız önce zimbra-guard maintenance on, bitince off ve gerekiyorsa baseline. Aksi halde saatlik denetim yeni dosyayı karantinaya alabilir.
Yetki dosyası
/etc/sudoers.d/zimbra-guard dosyasını genişletmeyin; buradaki her komut root olarak çalışır.